Расследованиеинцидентов с ИИ

Dozor выявляет атаки в событиях серверов, сети и облаков и доводит расследование до вывода с доказательствами. Казахстанская платформа работает в вашем контуре: вместо SIEM и SOAR или вместе с вашей SIEM.

Агенты для Linux, Windows и macOS. Модель ИИ локальная или облачная, на ваш выбор.

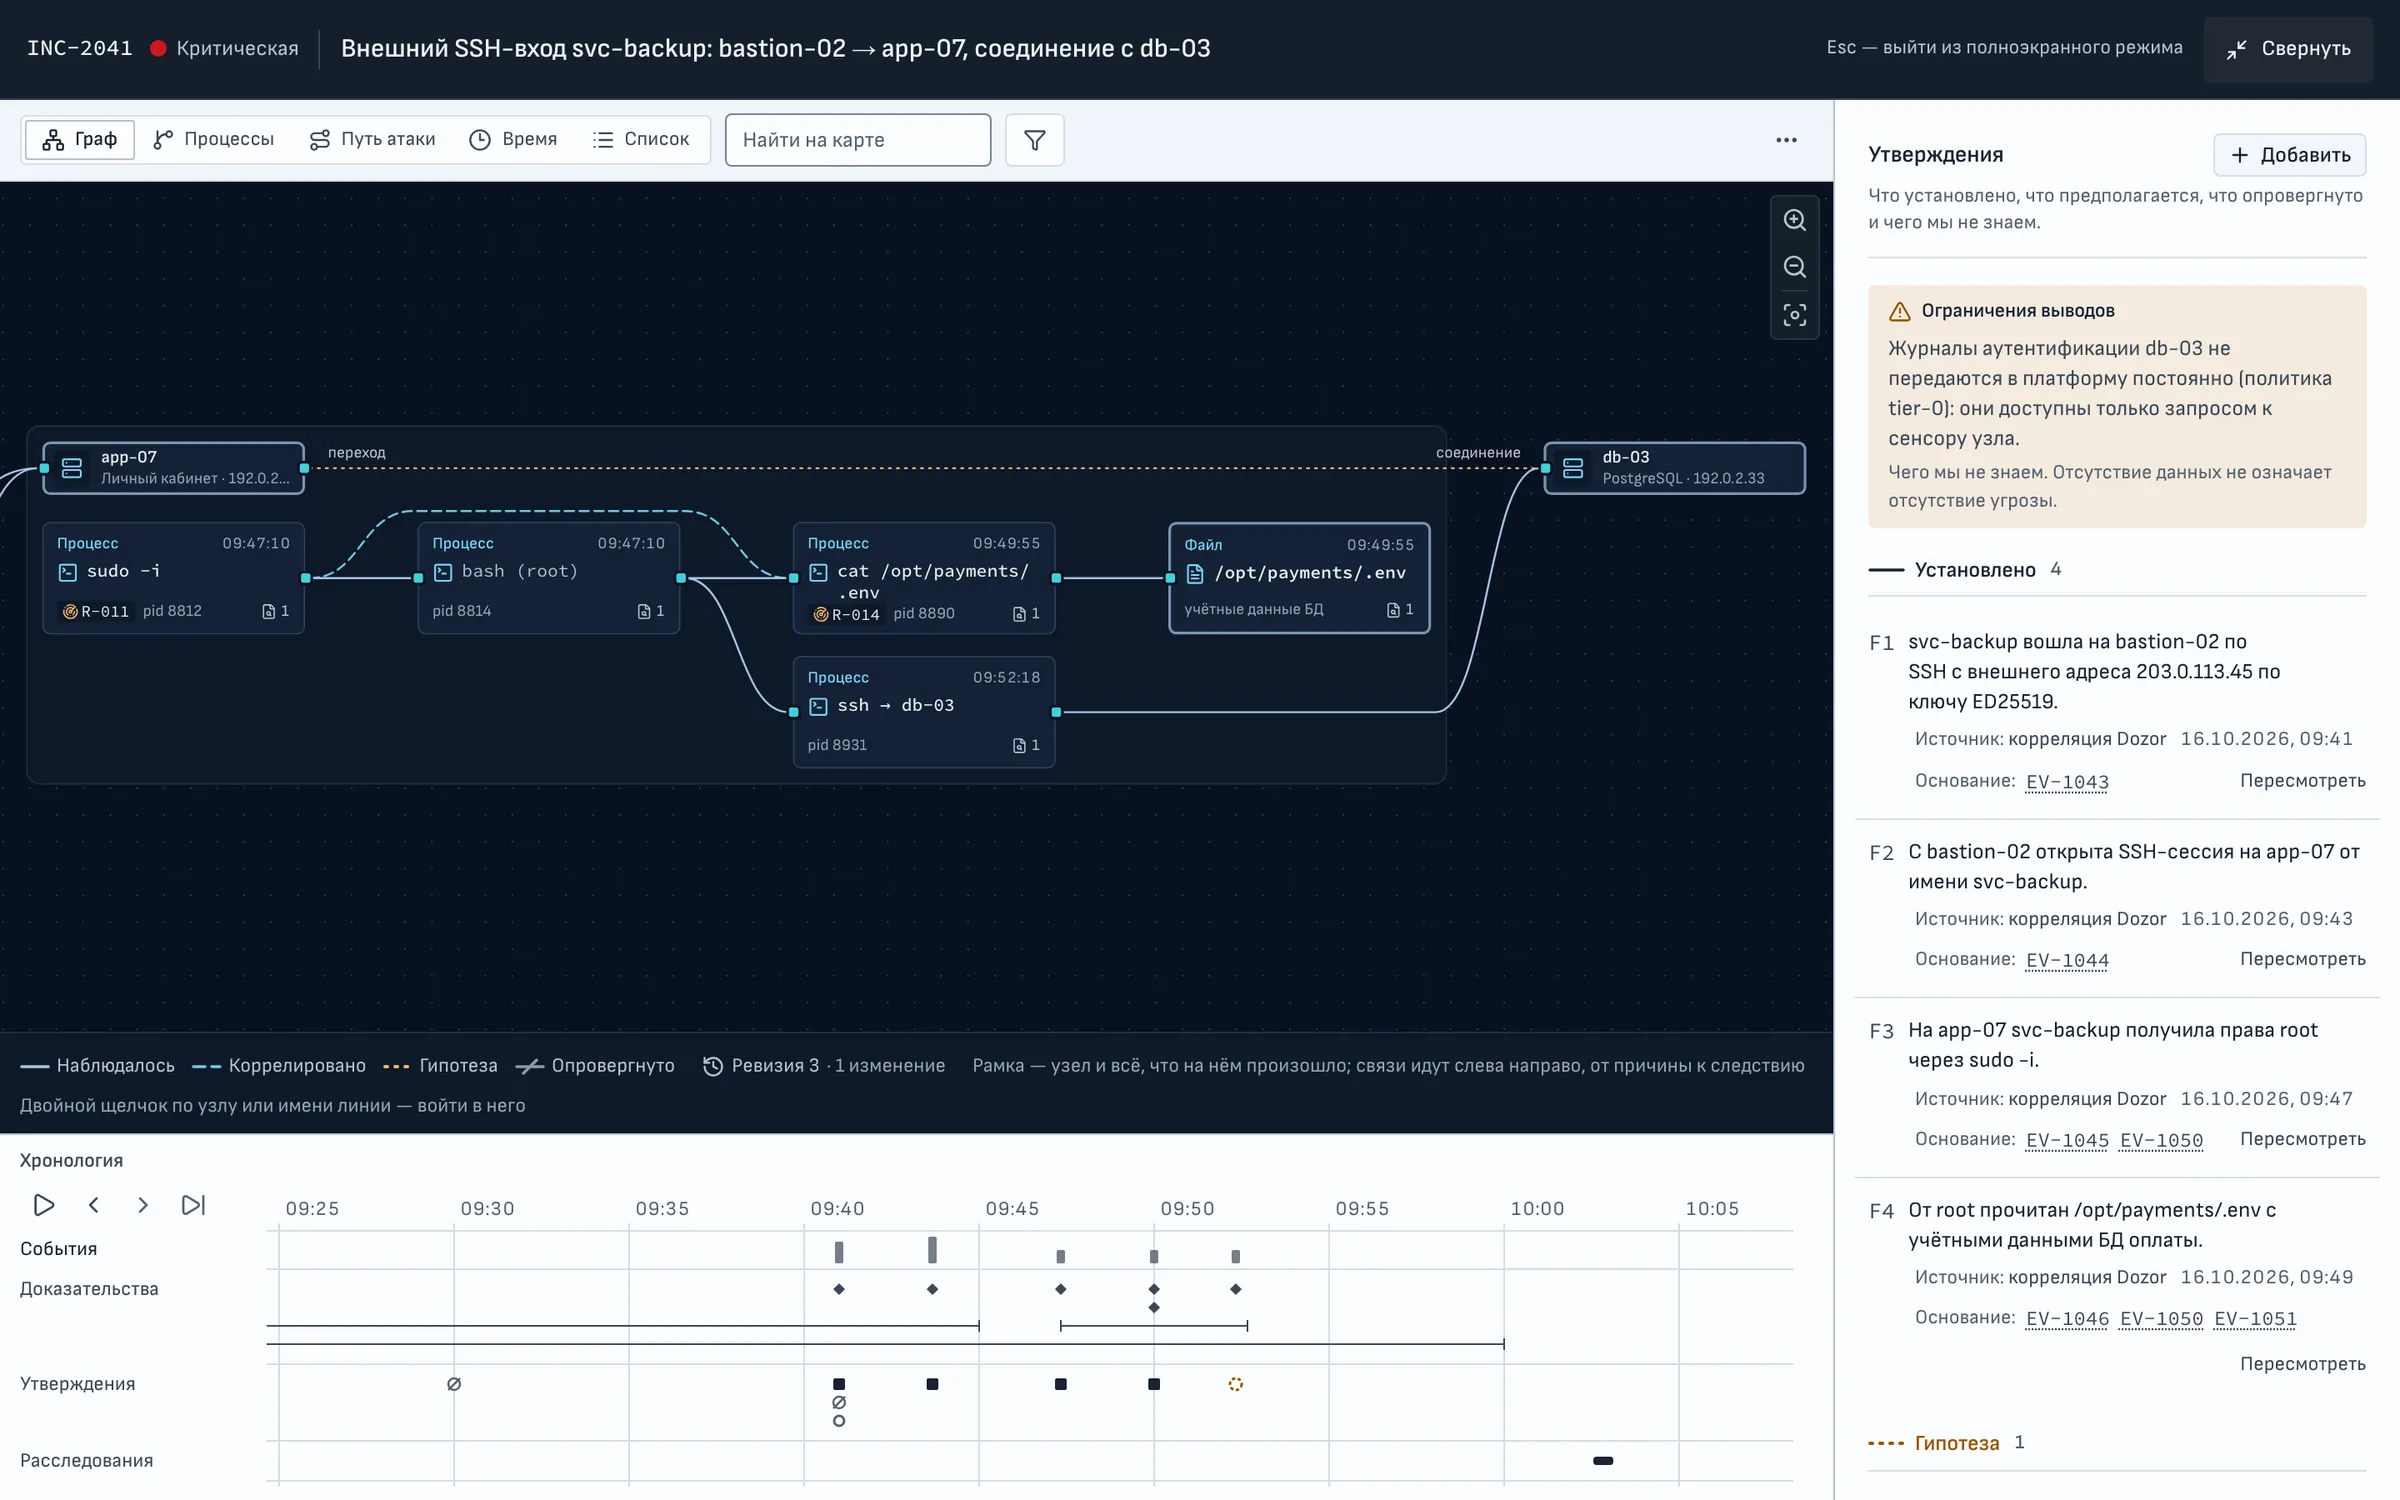
Карта инцидента INC-2041 на весь экран: карточки процессов и файлов в рамке своего узла, подписанные связи слева направо, утверждения со ссылками на события и хронология под картой.
Карта инцидента INC-2041

Казахстанская разработка

Dozor создаёт команда из Алматы с многолетней практикой в информационной безопасности: пентесты, расследования инцидентов, построение SOC. Продукт вырос из этой работы.

Собственный код
Платформу, агентов и шлюз между ИИ и серверами мы разрабатываем сами. Исходный код и сборки остаются под нашим контролем.
Три языка консоли
Интерфейс Dozor работает на казахском, русском и английском. Каждый сотрудник выбирает язык в своих настройках, инциденты и выводы при этом не меняются.
Данные в вашем контуре
События, инциденты и выводы расследований хранятся на ваших серверах. Внешние подключения выключены, пока вы их не включите.
Практика ИБ
Те же специалисты проводят пентесты, расследуют инциденты и внедряют процессы ИБ. Опыт этих проектов мы переносим в правила и сценарии Dozor.

INC-2041КритичныйВ работе

Внешний SSH-вход сервисной учётной записи

Дневная смена, SLA 42 мин

INC-2041СыниЖұмыста

Сервистік тіркелгінің сырттан SSH арқылы кіруі

Күндізгі ауысым, SLA 42 мин

INC-2041CriticalIn progress

External SSH sign-in by a service account

Day shift, SLA 42 min

01 Расследование

Расследование по плану и в рамках бюджета

ИИ-расследователь составляет план из запросов только на чтение, собирает данные телеметрии и с узлов и выдаёт итог с рекомендациями. Каждый шаг виден вместе с расходом токенов и стоимостью.

Консоль дежурной смены
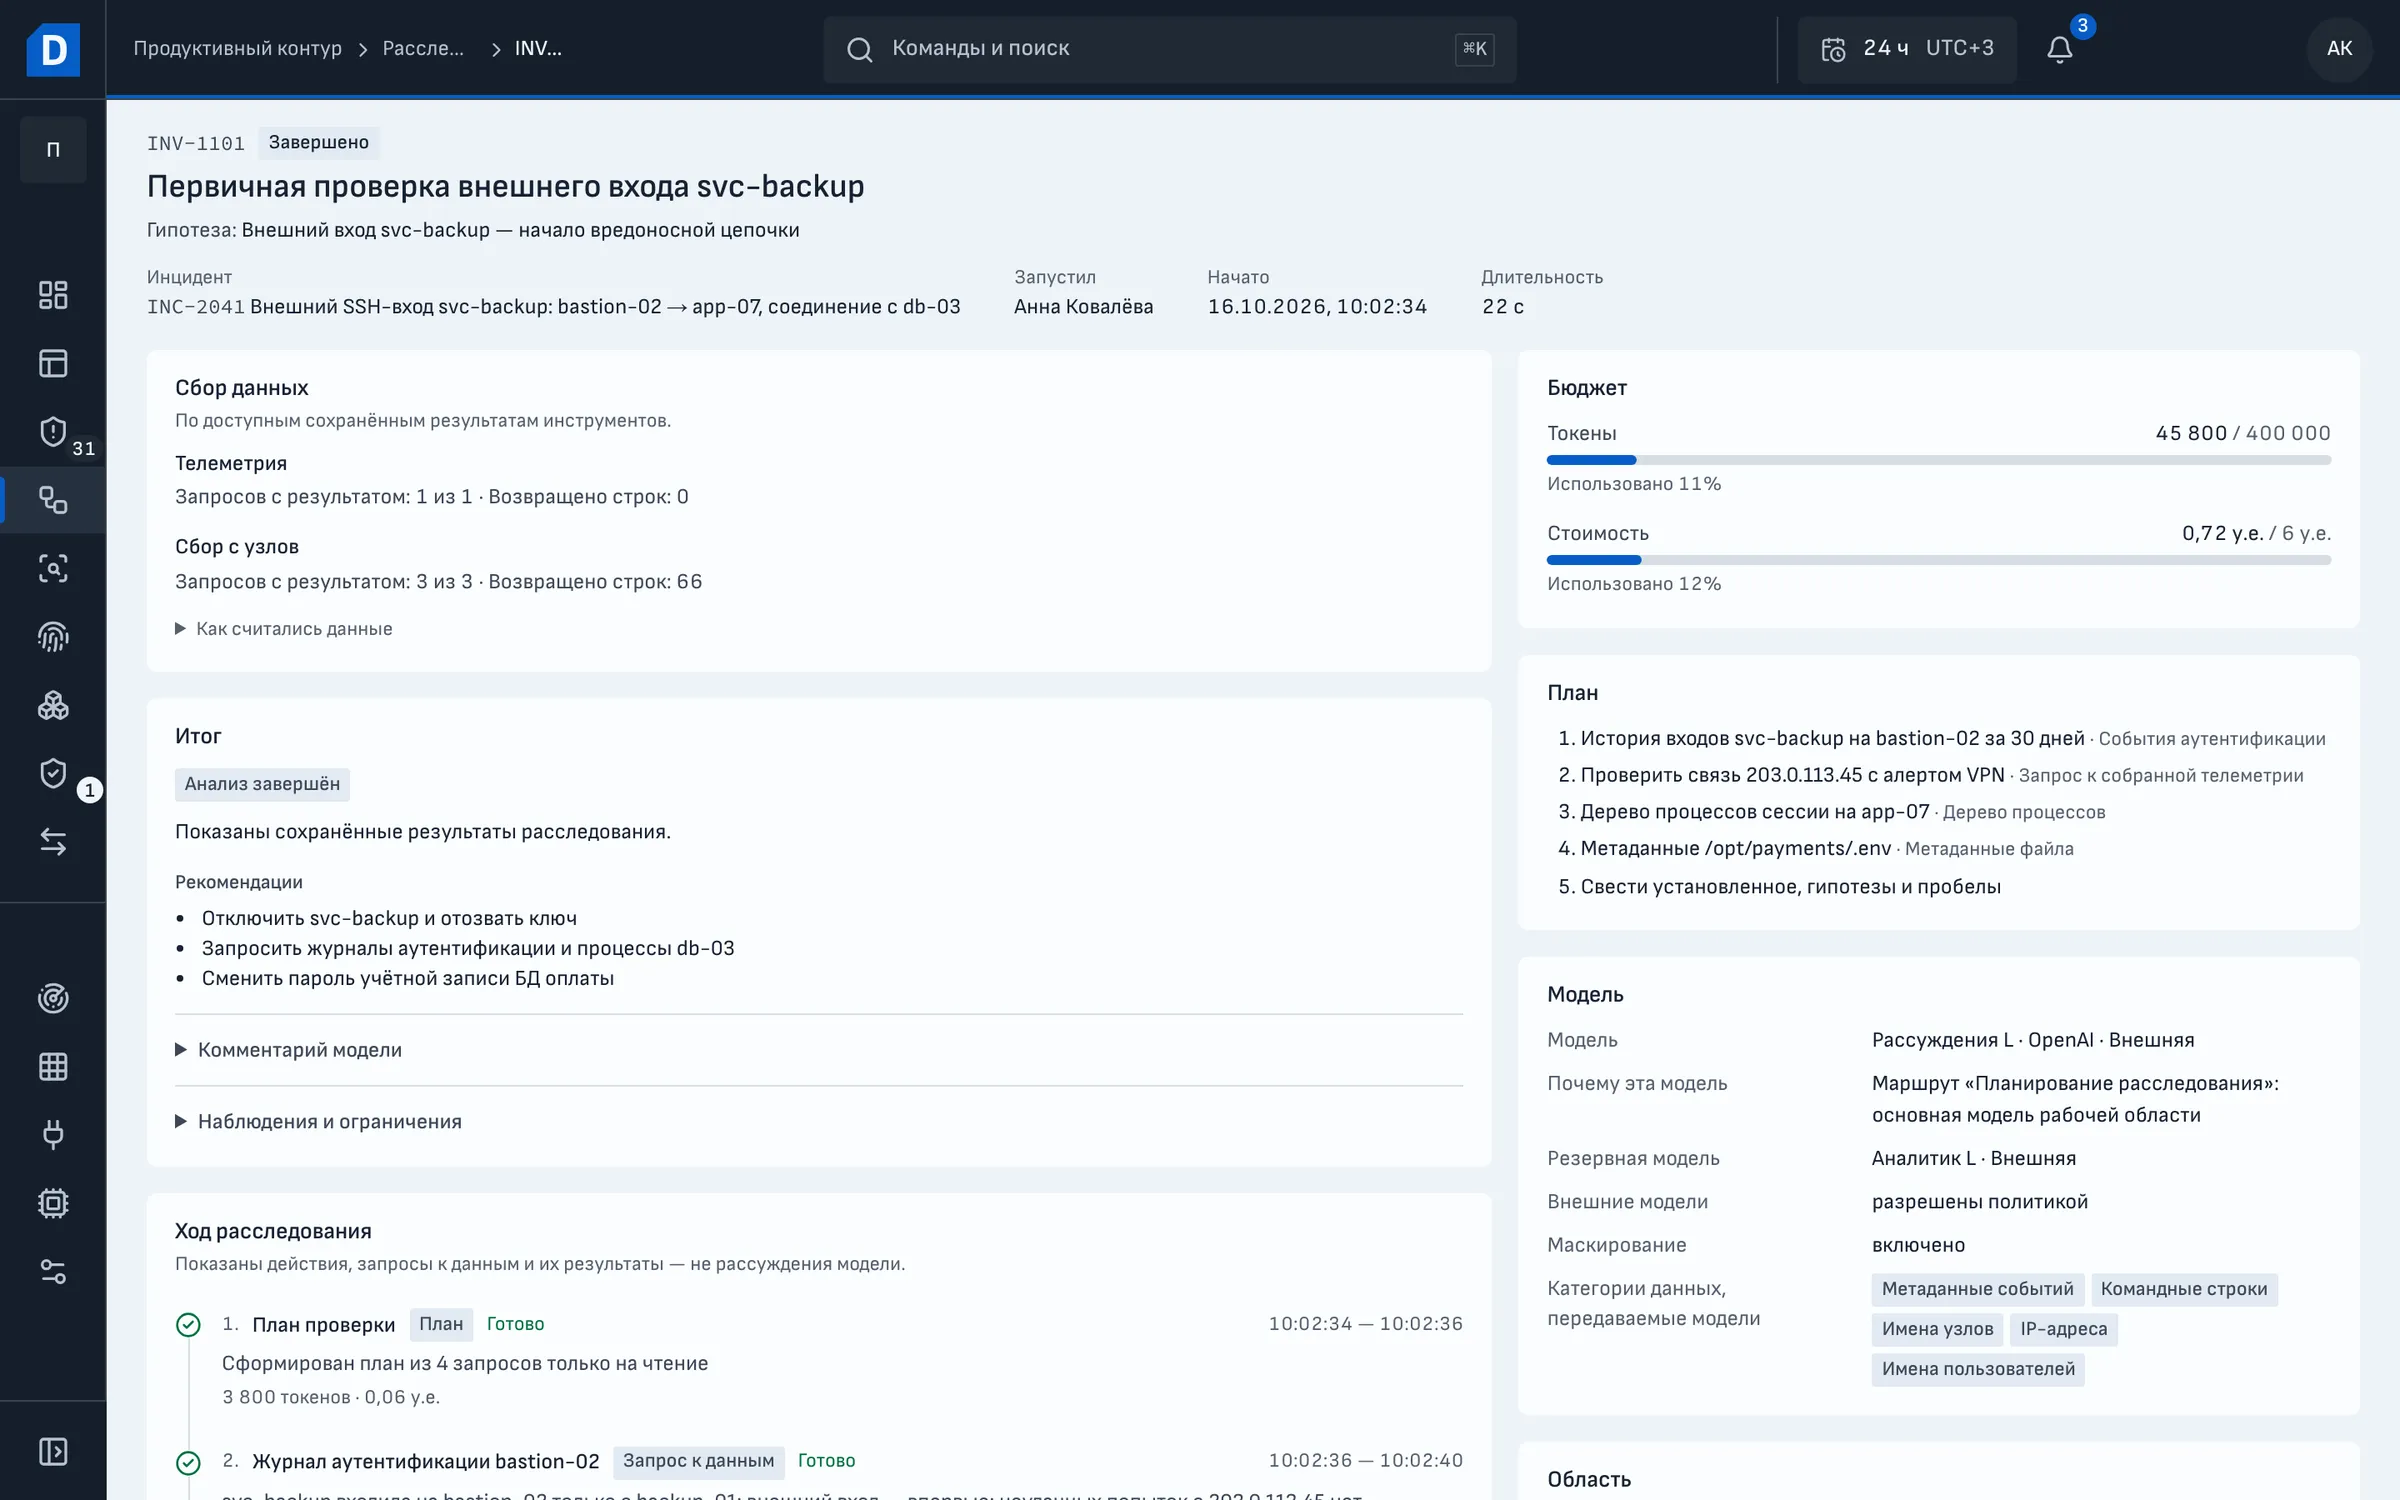
Расследование INV-1101: сбор данных, итог с рекомендациями, бюджет токенов и стоимости, план из пяти шагов и выбранная модель.
Расследование INV-1101 по инциденту INC-2041

Ручной разбор алертов

Аналитик разбирает алерты вручную: переходит между консолями и собирает данные с серверов, пока следы не исчезли.

Агент для Linux, Windows и macOS

Агент Dozor фиксирует на сервере запуск процессов, обращения к файлам, сетевые соединения и повышение привилегий. По этим записям аналитик восстанавливает действия пользователя после входа.

Агент подключается к центру по mTLS (TLS 1.3) и не открывает входящих портов. Наблюдение на уровне ядра работает только на чтение: правила агента фиксируют события и не блокируют процессы. На Linux агент использует eBPF, на Windows журнал событий, на macOS Endpoint Security.

  • Входы

    SSH-входы и сессии: кто, откуда и каким ключом.

  • Журналы

    Журналы служб, веб-серверов, контейнеров и journald. Ротация, обрезка и удаление журналов.

  • Процессы и права

    Дерево процессов, sudo и повышение до root, включая попытки, отклонённые ядром.

  • Файлы

    Чтение секретов и запись в cron, systemd, authorized_keys и PAM.

  • Ядро

    Загрузка модулей и BPF-программ, отладка чужих процессов.

  • Сеть

    Входящие и исходящие соединения с привязкой к процессу.

app-07, агент Dozor 1.24

только чтение

  1. 09:43:12svc-backup вошла по SSH с bastion-02sshd[4102] auth=publickey key=ED25519в инцидент
  2. 09:44:30Плановая ротация журналовlogrotate[4139] parent=cronштатно
  3. 09:45:02svc-backup получила права rootsudo[4160] uid=1001 euid=0в инцидент
  4. 09:45:40Прочитаны ключи платёжного сервисаcat[4171] path=/opt/payments/.envв инцидент
  5. 09:46:05Загружен модуль сетевого фильтраmodprobe[4176] module=nf_conntrack parent=systemdштатно
  6. 09:47:15Соединение с сервером базы данныхssh[4188] dst=db-03:22в инцидент

Dozor связал 4 из 6 событий с инцидентом INC-2041

Лента агента на app-07 во время инцидента INC-2041
Поведенческий анализ

Dozor ведёт профиль каждого сервера и рабочей нагрузки по четырём семействам событий: процессы, HTTP, соединения и журналы. Отклонение от профиля ИИ разбирает до инцидента, и дежурный узнаёт об атаке, для которой нет ни правила, ни индикатора.

Профиль считается обученным после суток наблюдения и 20 разных событий, история профиля хранится 7 дней. Новую структуру команды и новый шаблон журнала на обученном узле Dozor отправляет на разбор при первом появлении; для HTTP и соединений нужны отклонения по двум признакам или новая форма со всплеском частоты. Разбор ограничен дневным и месячным лимитом и квотой узла, по умолчанию 20 разборов в сутки. Новая установка включает четыре политики, по одной на семейство. Без подключённой модели профили обучаются, а инцидентов из отклонений Dozor не открывает.

web-04, рабочая нагрузка api (gunicorn)

Профиль обучен, история 7 дней

Процессы

структуры команд

  • convert {in} -resize {size} {out}4 812
  • python3 -m api.jobs {task}1 306
  • pg_isready -h db-012 016
  • sh -c "curl -s {url} | sh"впервые
HTTP

маршруты и признаки запросов

  • GET /api/v1/files/{id}51 230
  • POST /api/v1/render8 944
  • GET /health20 160
Соединения

направления и порты

  • cache-01:637930 118
  • db-01:543212 402
  • storage-01:90002 207
  • 203.0.113.50:80впервые
Журналы

шаблоны сообщений

  • Rendered {n} pages in {ms} ms8 940
  • Cache miss for {key}3 311
  • Booting worker with pid {pid}96
  • /bin/sh: {n}: wget: not foundвпервые
Разбор ИИ

3 отклонения за 40 секунд

  1. ЖурналыНовый шаблон в выводе gunicorn
  2. ПроцессыНовая команда в дереве gunicorn
  3. СоединенияНовое направление соединений

Подтверждено. Служба api запускает оболочку и загружает скрипт с внешнего адреса.

Разбор 3 из 20 на узел за сутки

INC-2107Высокий, передан ИИ-расследованию

Профиль рабочей нагрузки api на web-04: Dozor собрал три новых поведения за 40 секунд в один эпизод и передал его на разбор.
02 Подключение

Одна платформа вместо SIEM и SOAR

Сбор и хранение событий, обнаружение атак, расследование и реагирование Dozor выполняет в одном продукте с единой консолью для дежурной смены.

Источники и интеграции
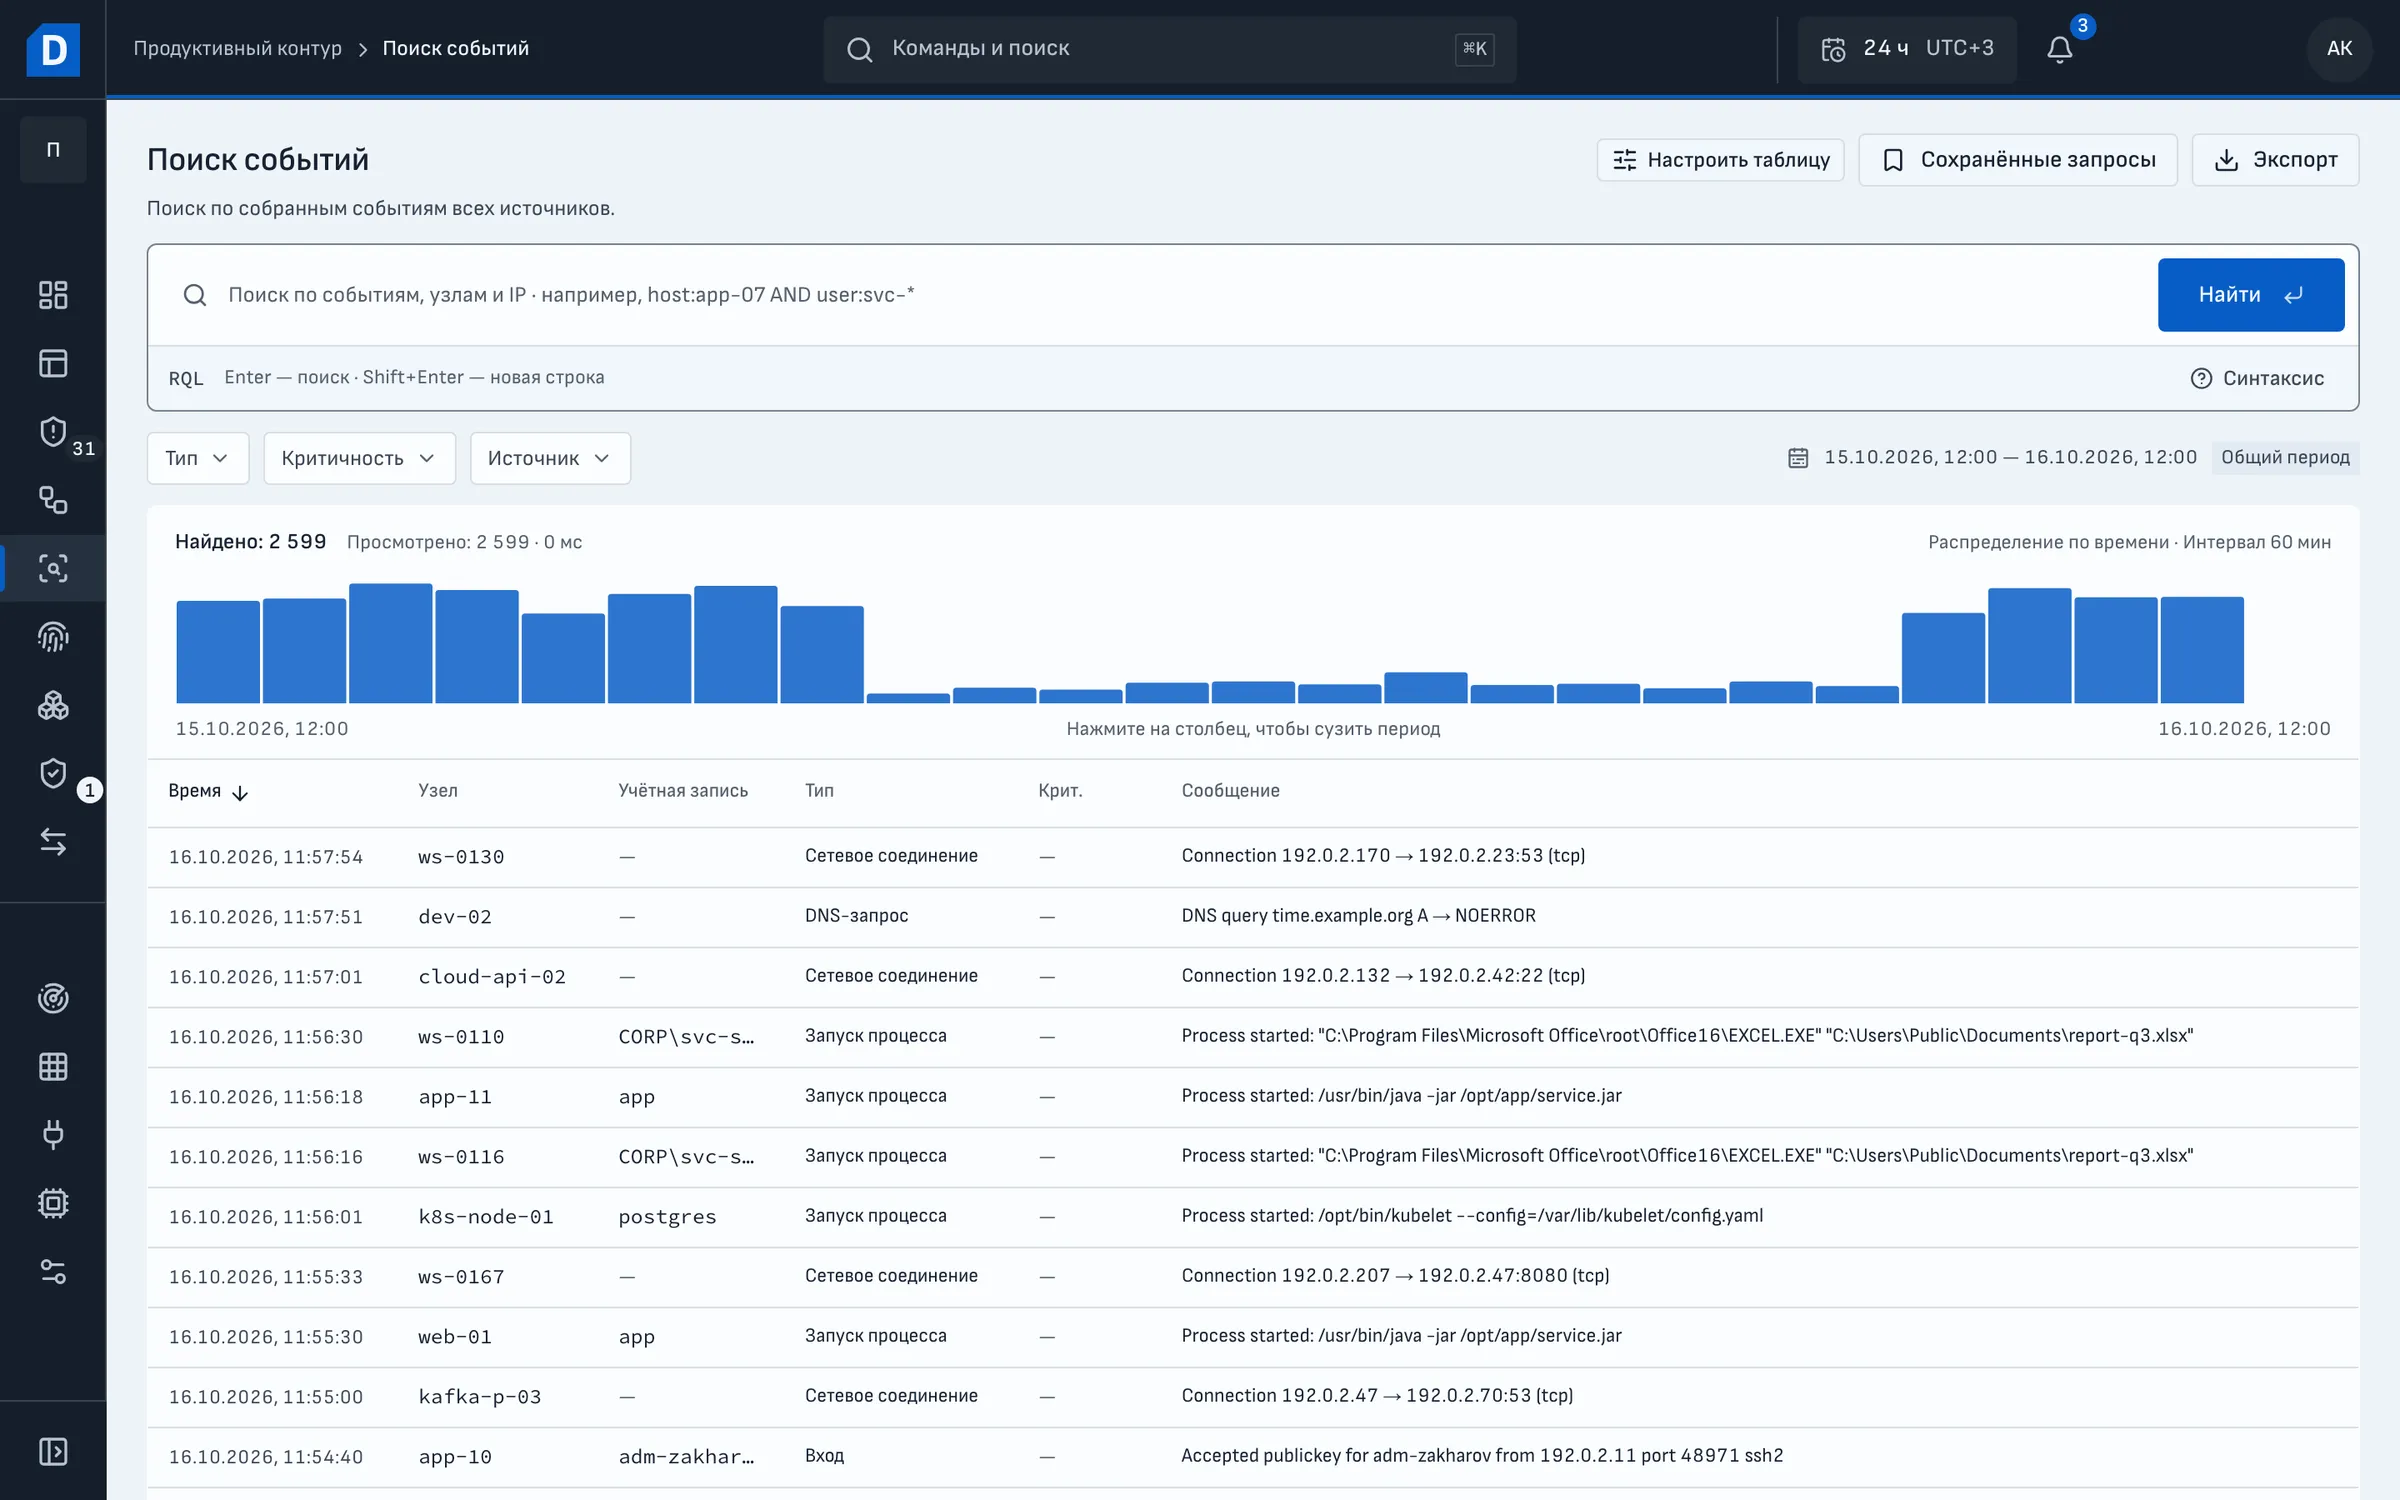
Поиск событий: строка запроса RQL, фильтры, гистограмма распределения по времени и таблица из 2599 найденных событий.
Поиск по всем событиям

Без SIEM

Dozor принимает события агентов, журналов и облаков, хранит их и выявляет в них атаки. Расследование и реагирование проходят в той же консоли.

С вашей SIEM

Если SIEM пересылает события по syslog, CEF, LEEF или JSON, её алерты поступают в Dozor, и ИИ расследует их вместе с данными агентов. Без такой пересылки серверы отправляют в Dozor копию своих журналов.

Сравнение классической SIEM, SOAR и Dozor
ЗадачаКлассическая SIEMSOARDozor
Сбор событийЖурналы и алерты подключённых систем.Алерты из SIEM.Собственные агенты с журналами служб и контейнеров, syslog, CEF, LEEF, облака и Kubernetes. Ваша SIEM подключается как ещё один источник.
ОбнаружениеОтдельный алерт на срабатывание правила.Обработка готовых алертов.172 правила и поведенческие профили. Отклонение от профиля ИИ разбирает до инцидента. События одной атаки Dozor объединяет в один инцидент.
РасследованиеРучной разбор в нескольких консолях.По заранее написанному плейбуку.ИИ выдвигает версии по инциденту и проверяет их на данных с серверов.
Данные с серверовТо, что попало в журналы.Через интеграции, если они настроены.Агент отвечает на запрос: процессы, соединения, входы, файлы.
Обоснование выводаКомментарий аналитика в тикете.Журнал выполнения плейбука.У каждого утверждения статус и ссылка на событие.
РеагированиеЧерез SOAR или вручную.Плейбуки, которые пишут и сопровождают инженеры.Заявка на меры с целью, последствиями, откатом и сроком. Утверждает второй сотрудник.
Модели ИИЧат-помощник по алерту, если он есть.Отдельные интеграции в плейбуках.Локальная модель в вашем контуре или облачная, с бюджетом на расследование.

03 Доказательства

Вывод со ссылками на события

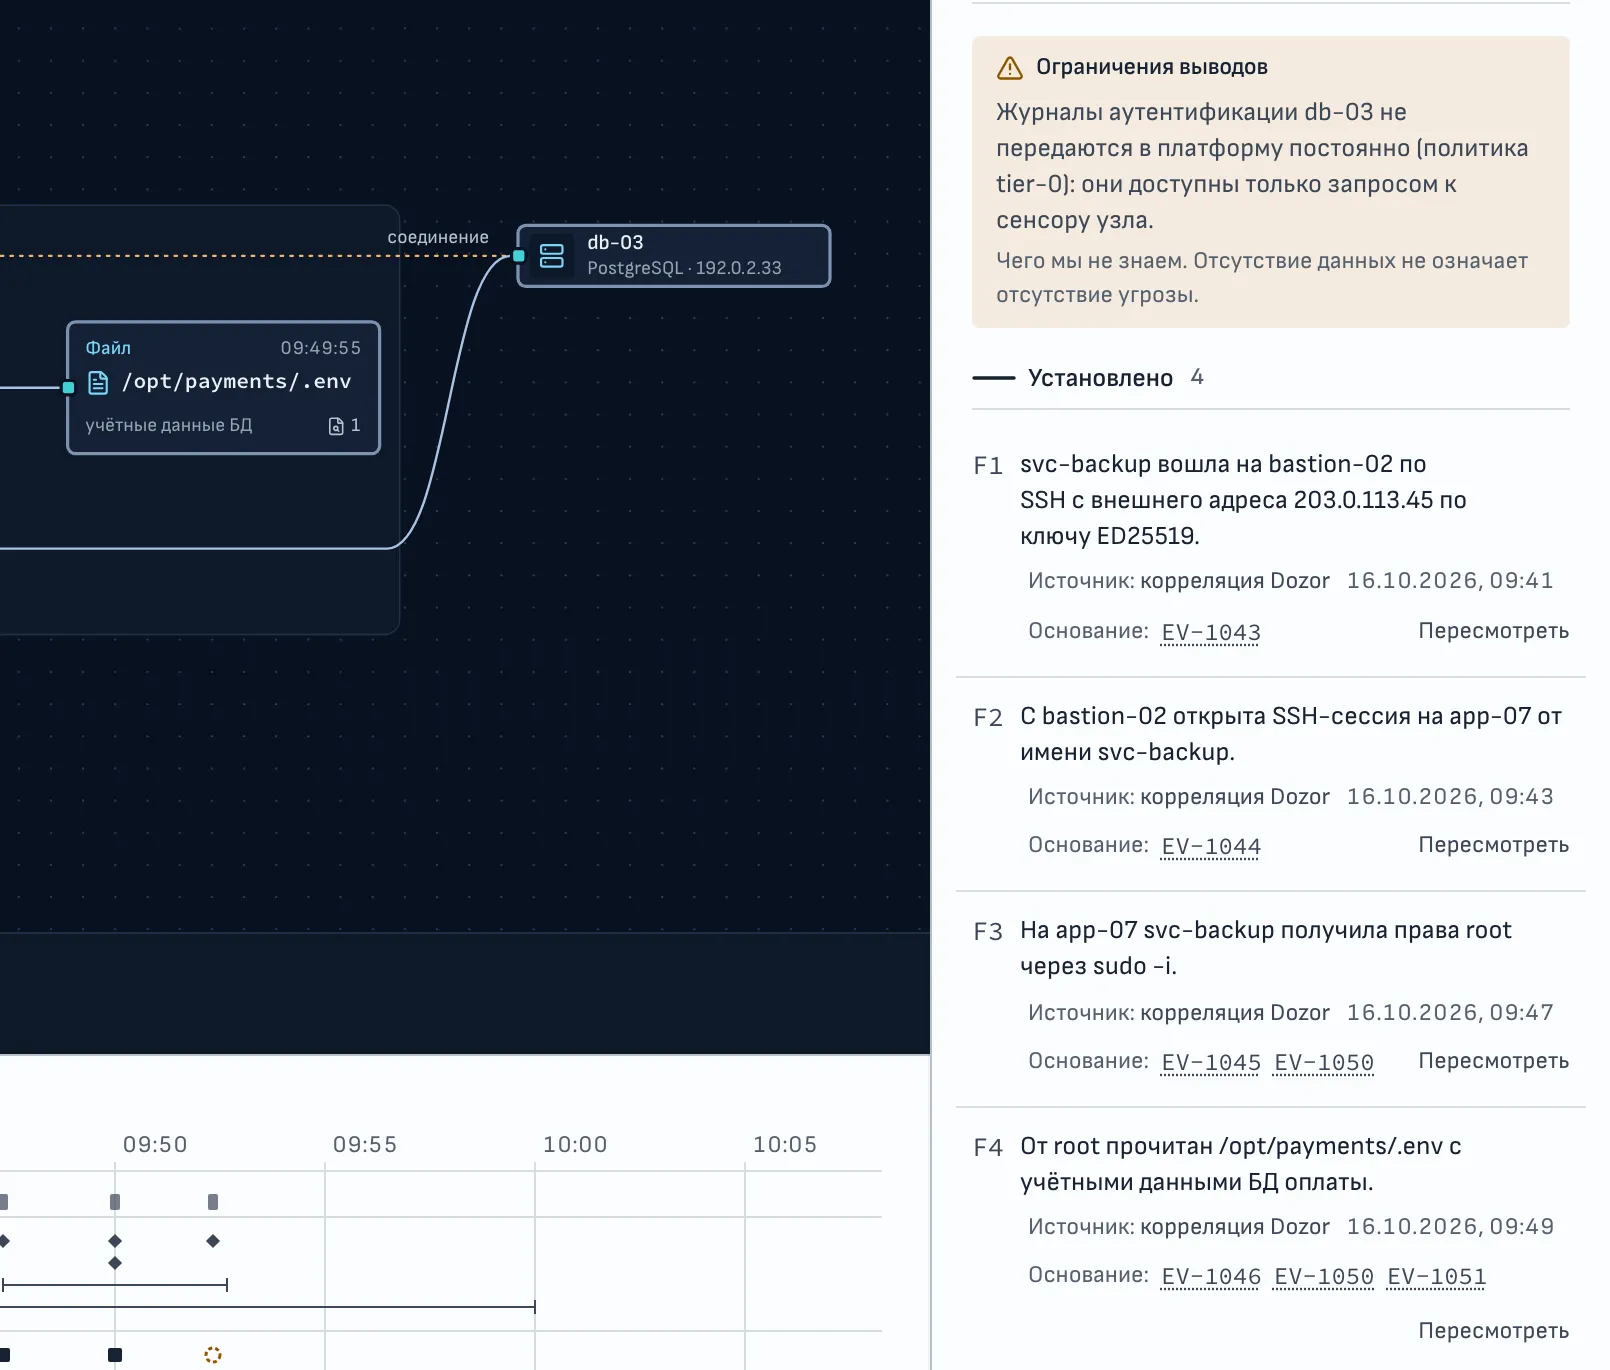
Dozor присваивает утверждению один из статусов: установлено, гипотеза, опровергнуто или неизвестно. Установленный факт ссылается на событие, узел, время и запрос, которым его получили. Опровергнутая версия остаётся в инциденте вместе с фактом, который её исключил.

Атака на одной карте
Реестр утверждений инцидента INC-2041 рядом с концом пути на карте: ограничение вывода о журналах db-03 и четыре установленных факта со ссылками на доказательства от EV-1043 до EV-1051.
Реестр утверждений инцидента INC-2041
Пробелы в данных
Если проверки не было, Dozor называет её в выводе, например журнал входов db-03, и не делает вывод «угроз нет». Утверждения без основания Dozor не публикует. При появлении нового факта он выпускает новую версию вывода.
Решение принимает человек
Dozor оформляет меру реагирования заявкой с целью, последствиями, порядком отката и сроком. Заявку утверждает второй сотрудник: автор не может согласовать её сам.

04 Контроль ИИ

Шлюз между ИИ и серверами

ИИ-расследователь выбирает операцию из закрытого каталога. Шлюз проверяет её на соответствие границам инцидента, и агент выполняет её на узле только на чтение. Доступа к shell, SSH, SQL и паролям у ИИ нет.

Частые вопросы
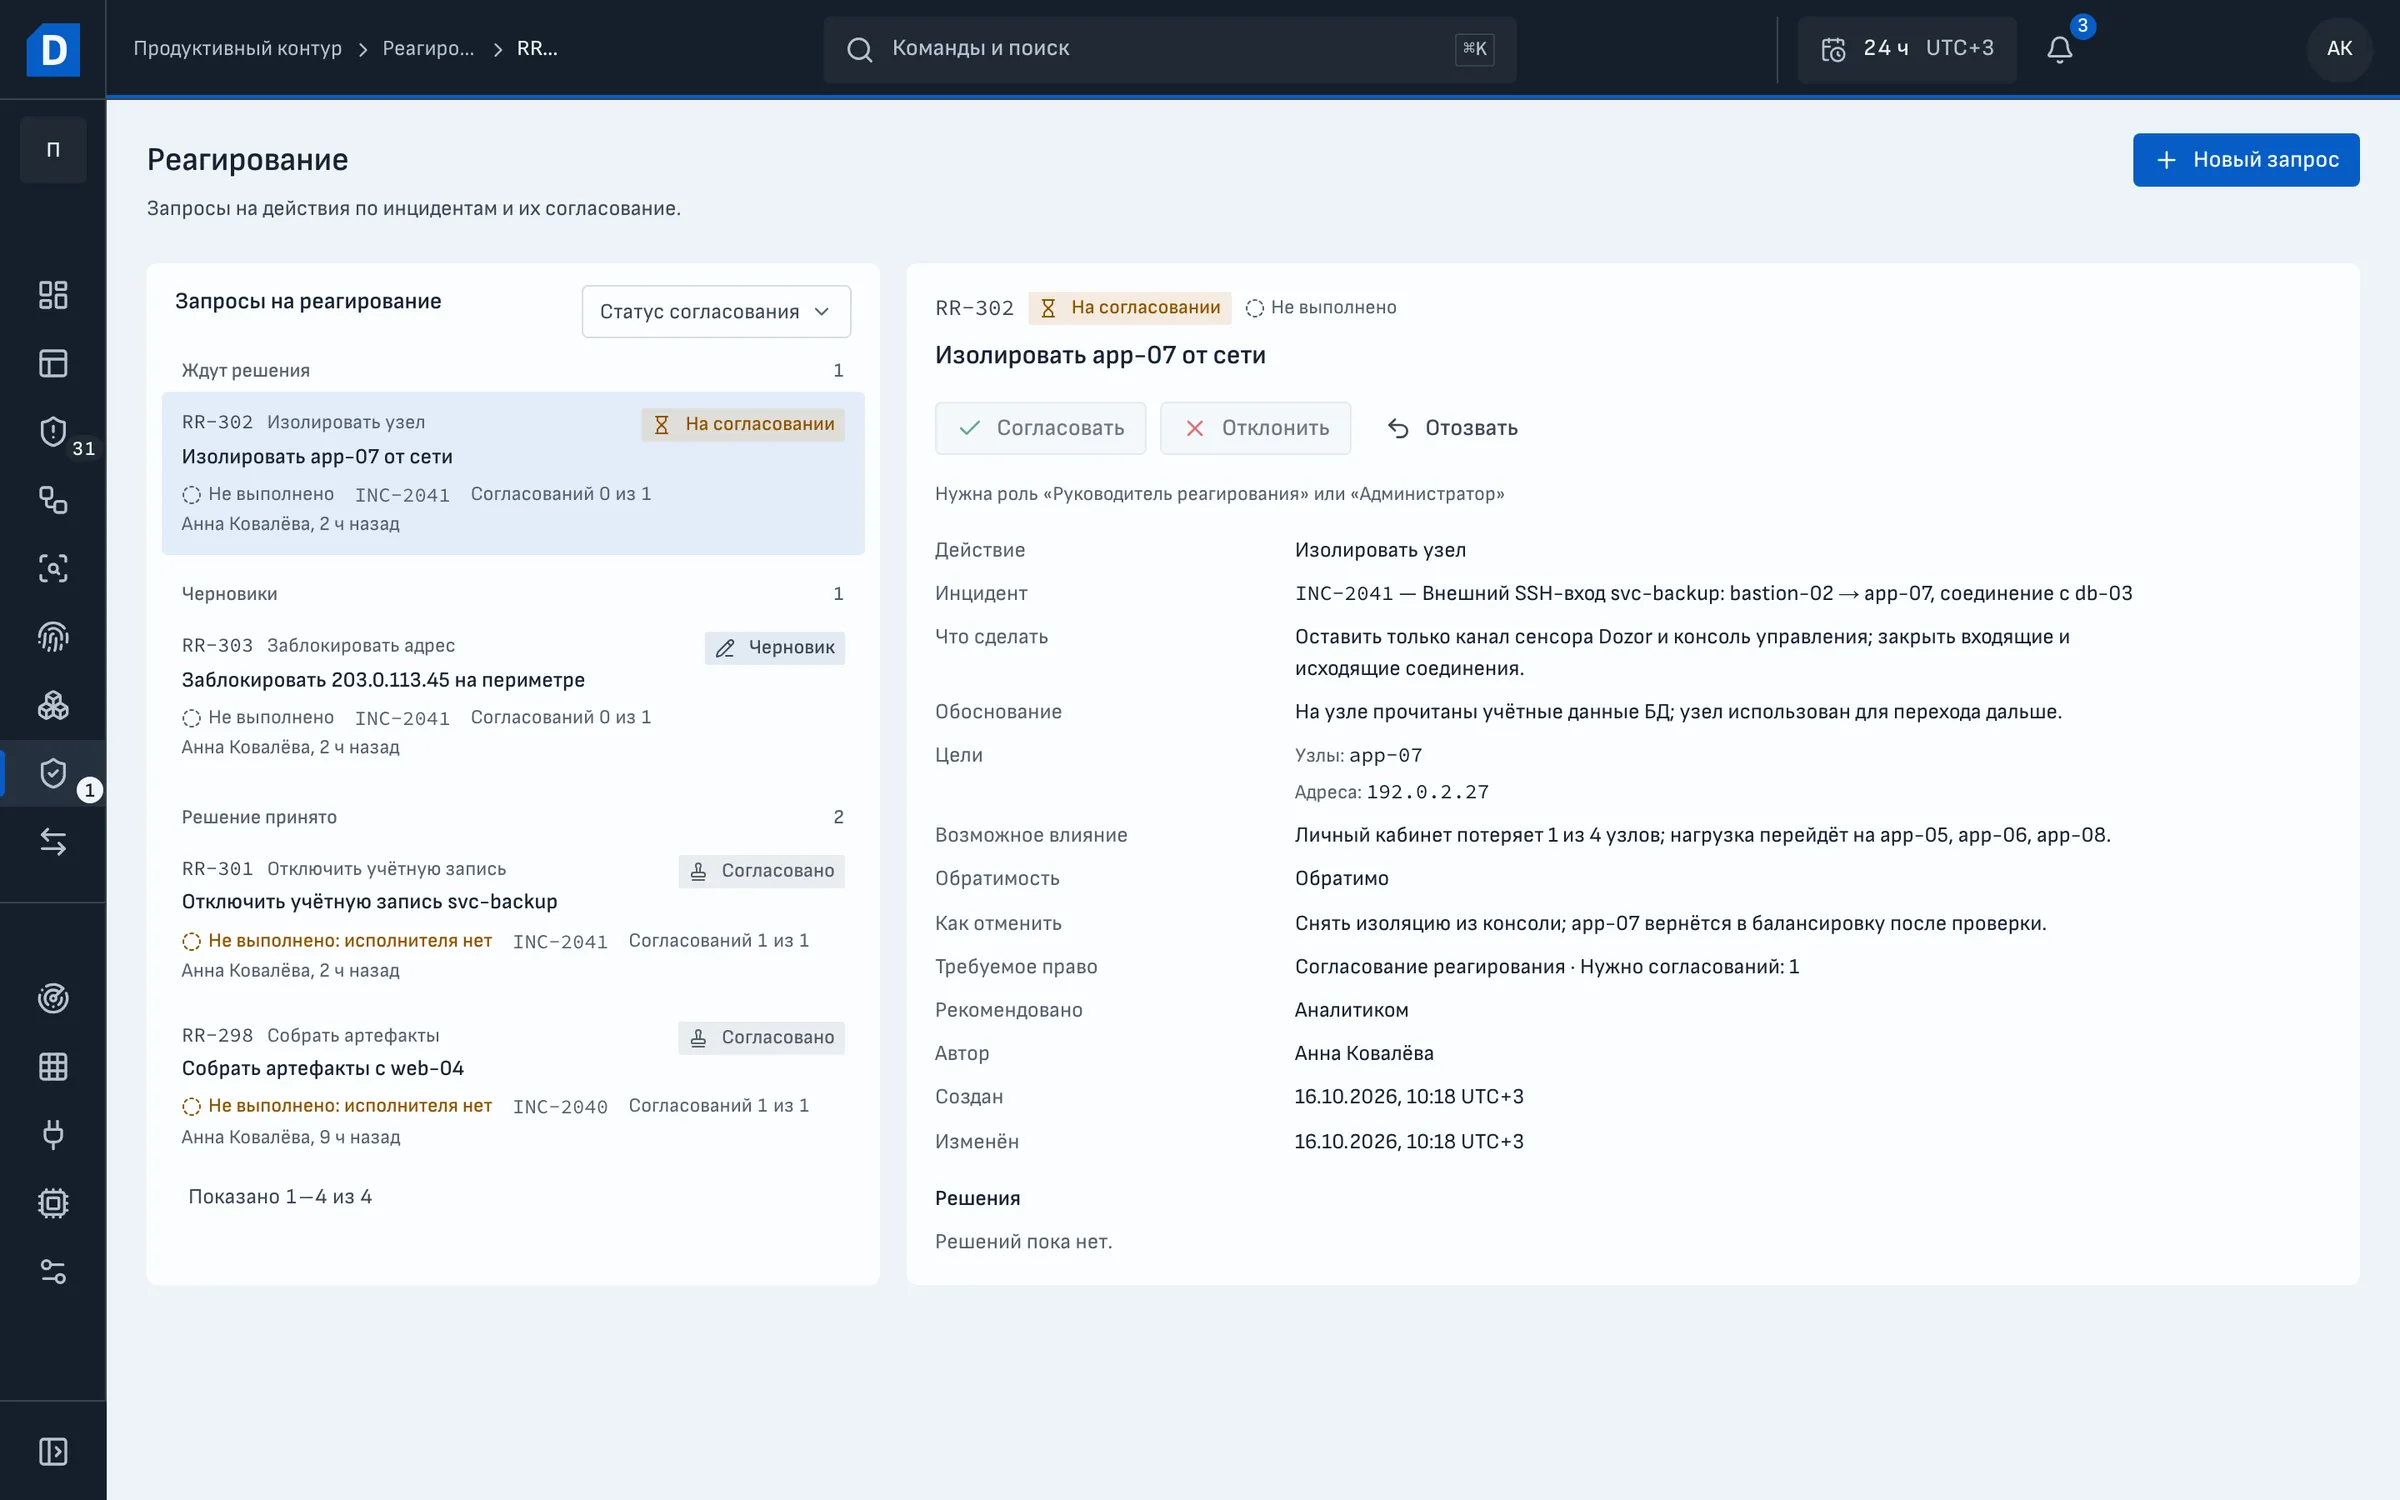
Реагирование: заявка RR-302 изолировать app-07 от сети с обоснованием, целями, возможным влиянием, способом отмены и кнопками согласования.
Запрос RR-302 на изоляцию app-07 ждёт согласования
Выберите запрос ИИ и посмотрите, что ответит шлюз

шлюз пропустит

шлюз отклонит

В каталоге расследователя 12 операций чтения. Центр подписывает задание ключом Ed25519, и агент проверяет подпись перед выполнением. Запуск программ, запись и сетевые соединения на узле запрещают seccomp и Landlock.

Запрос ИИ-расследователяINV-1101

get_process_tree host=app-07 pid=4127

Разрешено

Операция есть в каталоге, узел входит в область инцидента INC-2041. Агент выполнит её на узле только на чтение.

Область
INC-2041, bastion-02, app-07, db-03, 16.10.2026, с 09:30 до 10:30
Лимиты
ответ до 4 МиБ, срок 300 с
sshd [812]└─ sshd: svc-backup [4102] └─ bash [4127] └─ sudo -i [4160] └─ bash (root) [4163] └─ cat /opt/payments/.env [4171]

app-07, агент 1.24, 10:02:41, подпись Ed25519 и SHA-256 сверены

Запрос ИИ-расследователяINV-1101

read_auth_events host=bastion-02 user=svc-backup period=30d

Разрешено

Операция есть в каталоге, узел входит в область инцидента INC-2041. Агент выполнит её на узле только на чтение.

Область
INC-2041, bastion-02, app-07, db-03, 16.10.2026, с 09:30 до 10:30
Лимиты
только узел инцидента и только эта учётная запись
Входов с внешних адресов: 116.10, 09:41 203.0.113.45 ключ ED25519 успешноНеудачных попыток с этого адреса: 0

bastion-02, агент 1.24, 10:02:36, подпись Ed25519 и SHA-256 сверены

Запрос ИИ-расследователяINV-1101

get_file_metadata host=app-07 path=/opt/payments/.env

Разрешено

Операция есть в каталоге, узел входит в область инцидента INC-2041. Агент выполнит её на узле только на чтение.

Область
INC-2041, bastion-02, app-07, db-03, 16.10.2026, с 09:30 до 10:30
Лимиты
без содержимого файла
владелец root:root права 0600 412 байтизменён 02.10.2026, 14:20доступ 16.10.2026, 09:52

app-07, агент 1.24, 10:02:44, подпись Ed25519 и SHA-256 сверены

Запрос ИИ-расследователяINV-1101

bash -c "cat /etc/shadow"

Отклонено шлюзом

В каталоге нет операции «выполнить команду». Исполнитель заданий на узле тоже не запускает программы: это запрещает фильтр системных вызовов.

Шлюз остановил запрос до узла и записал попытку в журнал расследования.

Запрос ИИ-расследователяINV-1101

SELECT * FROM payments

Отклонено шлюзом

Произвольных запросов к базам в каталоге нет. ИИ ищет по событиям, которые собрал Dozor, в границах инцидента.

Шлюз остановил запрос до узла и записал попытку в журнал расследования.

Запрос ИИ-расследователяINV-1101

curl http://203.0.113.45/x.sh

Отклонено шлюзом

Выход в сеть шлюз не пропускает. Dozor проверяет адрес по собранной телеметрии и фидам угроз, не обращаясь к нему.

Шлюз остановил запрос до узла и записал попытку в журнал расследования.

Меры только после согласования

Мера по инциденту оформляется заявкой: действие, цели, обоснование, возможное влияние и способ отмены. Заявку согласует второй сотрудник с нужной ролью, автор не может утвердить её сам.

05 Модели

Модель и контур выбираете вы

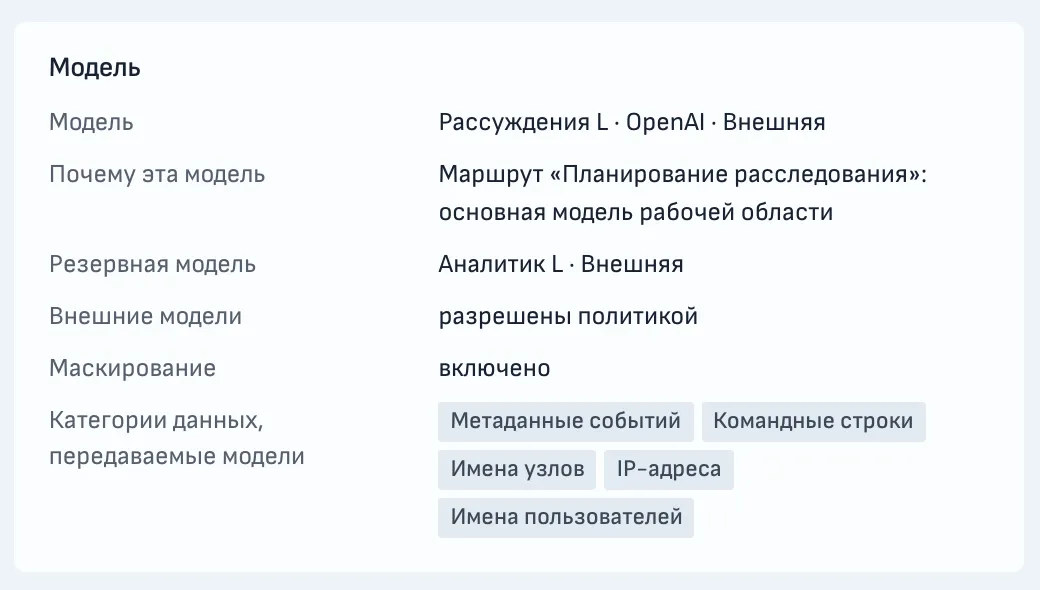
Расследование ведёт модель, которую разрешает ваша политика: локальная на вашем сервере или облачная по вашему ключу. В каждом расследовании видно, какая модель выбрана, какая стоит в резерве и какие данные ей передаются.

Обсудить пилот
Карточка модели расследования INV-1101: выбранная модель и её маршрут, резервная модель, разрешение политики на внешние модели, маскирование и категории данных, которые получает модель.
Модель расследования INV-1101
Свой сервер
Dozor подключается к локальной модели на вашем сервере через OpenAI-совместимый API. Данные расследований не покидают вашу сеть.
Облако
Если политика безопасности разрешает, Dozor работает с облачной моделью по вашему ключу: Anthropic, OpenAI, Google или модели через OpenRouter. Перед отправкой он маскирует чувствительные поля.
Изоляция
В изолированном контуре политика запрещает внешние модели, и обходного маршрута наружу у Dozor нет.
Бюджет
Для расследования вы задаёте лимит токенов и затрат и видите расход по шагам.
Установка
Dozor устанавливается из офлайн-пакета: через Docker Compose на один Linux-сервер или Helm-чартом в кластер с вашими PostgreSQL, ClickHouse и Kafka.

Как работает Dozor

Сбор событий, обнаружение, расследование и реагирование в одной платформе.

  1. Dozor работает на ваших серверах. Агенты для Linux, Windows и macOS передают входы, процессы, изменения файлов и сетевые соединения и находят журналы служб, веб-серверов и контейнеров. Ваша SIEM, журналы сети и облаков, фиды угроз подключаются как источники.

  2. События одной атаки собираются в инцидент. Dozor проверяет события 172 правилами и сравнивает их с нормой каждого сервера: команды, HTTP-запросы, соединения, шаблоны журналов. Отклонение от нормы ИИ разбирает до инцидента, в пределах квоты. Подтверждённое Dozor связывает с остальными событиями атаки на карте инцидента.

  3. ИИ проверяет версии на серверах. Он запрашивает историю входов, дерево процессов и метаданные файлов через шлюз только для чтения. Известные форматы секретов Dozor маскирует до отправки модели.

  4. Решение остаётся за людьми. Вывод отделяет установленные факты от опровергнутых и ссылается на события. Меры Dozor оформляет заявкой: её проверяет дежурный и утверждает второй сотрудник.

  • Агенты Dozor

    Linux, Windows и macOS

    • В Dozor: события, журналы служб и контейнеров
    • Из Dozor: проверки через шлюз, только чтение
  • Ваша SIEM

    MaxPatrol SIEM, KUMA, QRadar, Splunk

    • В Dozor: алерты и события
  • Сеть и облака

    межсетевые экраны, Kubernetes, облака

    • В Dozor: журналы: syslog, CEF, LEEF
  • Фиды угроз

    MISP, STIX/TAXII

    • В Dozor: индикаторы компрометации

Dozor

на ваших серверах

  1. Сбор событий

    одна схема, хранение у вас

  2. Обнаружение

    172 правила и поведенческие профили

  3. Разбор ИИ

    проверяет отклонение до инцидента

  4. Инциденты

    события одной атаки вместе

  5. ИИ-расследователь

    выдвигает и проверяет версии

  6. Шлюз

    только чтение, задания с подписью

  7. Реестр утверждений

    факты со ссылками на события

  8. Заявки на меры

    цель, последствия, откат, срок

  • ИИ-модель

    в вашем контуре или облачная по вашему ключу

    • Из Dozor: контекст без секретов
    • В Dozor: вердикт, версии и план проверок
  • Дежурная смена

    аналитики SOC

    • Из Dozor: инцидент и вывод с доказательствами
    • В Dozor: решение о мерах
  • Второй сотрудник

    подтверждает меры после дежурного

    • Из Dozor: заявка на меры
    • В Dozor: утверждение или отказ

Принцип Dozor

Dozor берёт сбор и проверку данных на себя, а решение оставляет человеку.

Консоль дежурной смены

В единой консоли смена ведёт очередь инцидентов с контролем SLA, работает с картой связей и ходом ИИ-расследований, согласует меры реагирования и передаёт инциденты следующей смене.

Карта инцидента INC-2041 на весь экран: карточки процессов и файлов в рамке своего узла, подписанные связи слева направо, утверждения со ссылками на события и хронология под картой.

Атака на одной карте

Процессы и файлы стоят в рамке своего узла, учётные записи и внешние адреса слева от узлов. Связи идут слева направо, от причины к следствию, каждая подписана и помечена: наблюдалась, коррелирована, гипотеза или опровергнута.

Расследование INV-1101: сбор данных, итог с рекомендациями, бюджет токенов и стоимости, план из пяти шагов и выбранная модель.

Расследование по плану и в рамках бюджета

ИИ-расследователь составляет план из запросов только на чтение, собирает данные телеметрии и с узлов и выдаёт итог с рекомендациями. Каждый шаг виден вместе с расходом токенов и стоимостью.

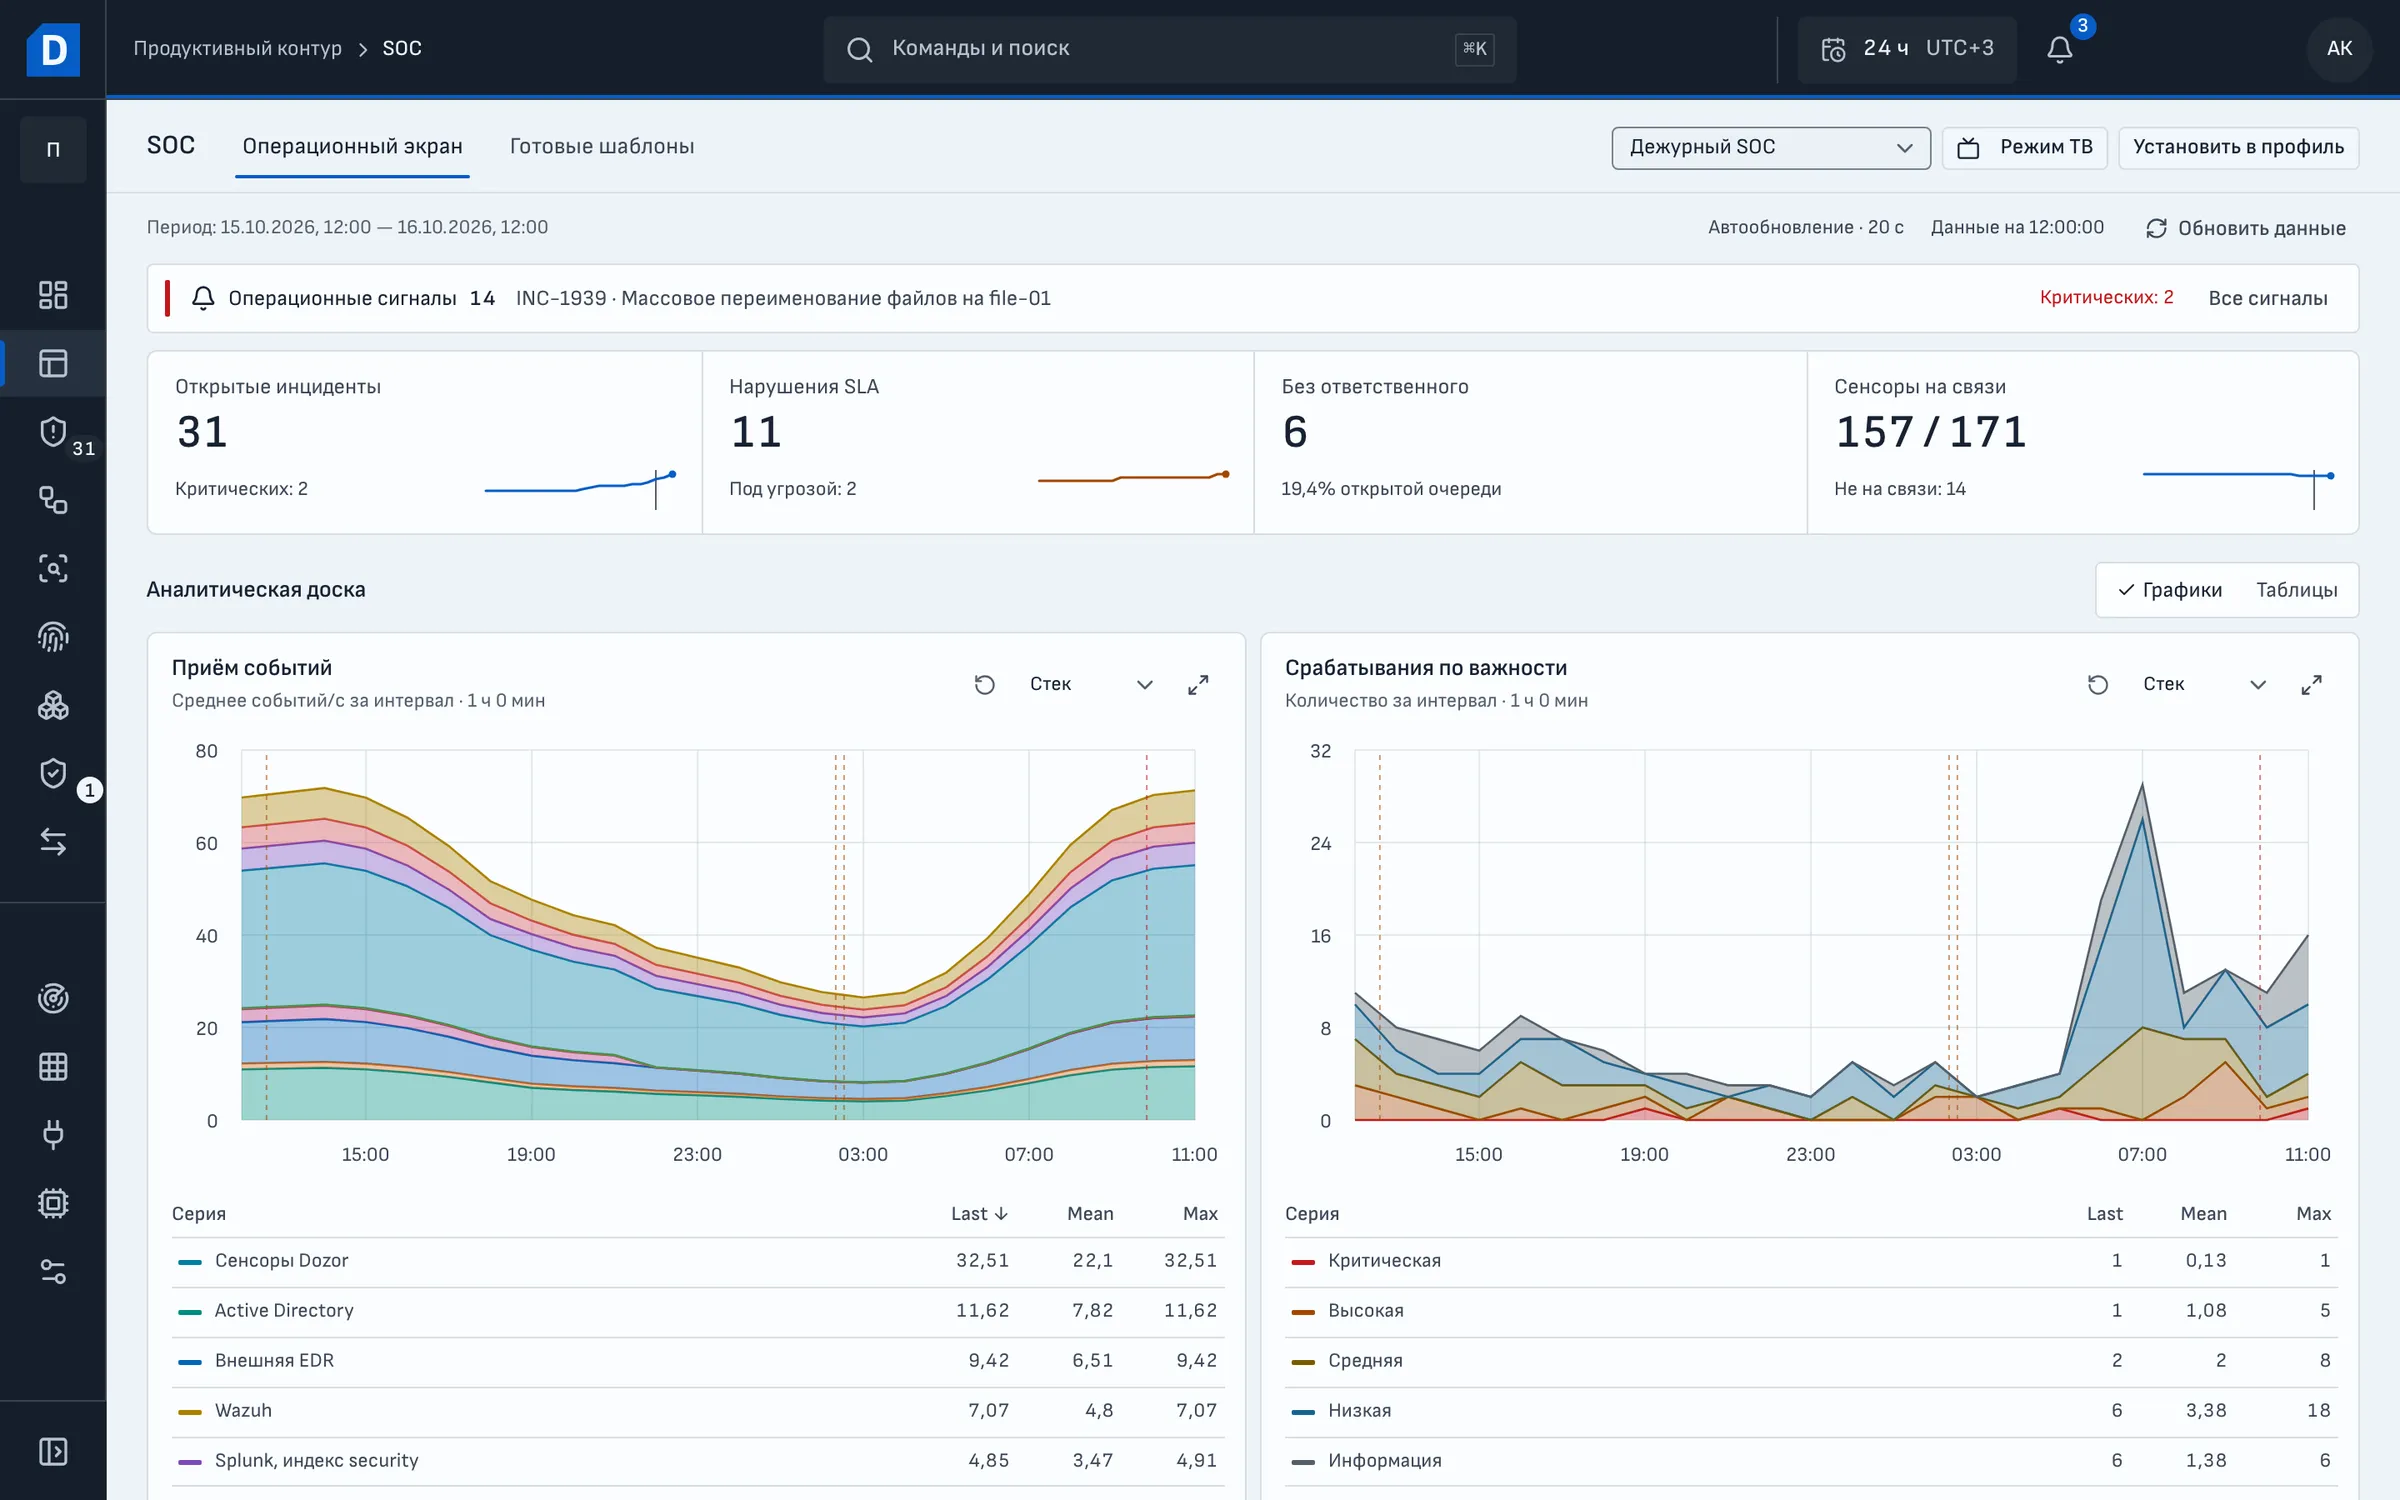
Операционный экран SOC: открытые инциденты, нарушения SLA, очередь без ответственного, сенсоры на связи и графики приёма событий и срабатываний за сутки.

Операционный экран смены

Открытые инциденты, нарушения SLA, очередь без ответственного и сенсоры на связи на одном экране. Графики приёма событий и срабатываний обновляются сами, а режим ТВ выводит экран на стену зала.

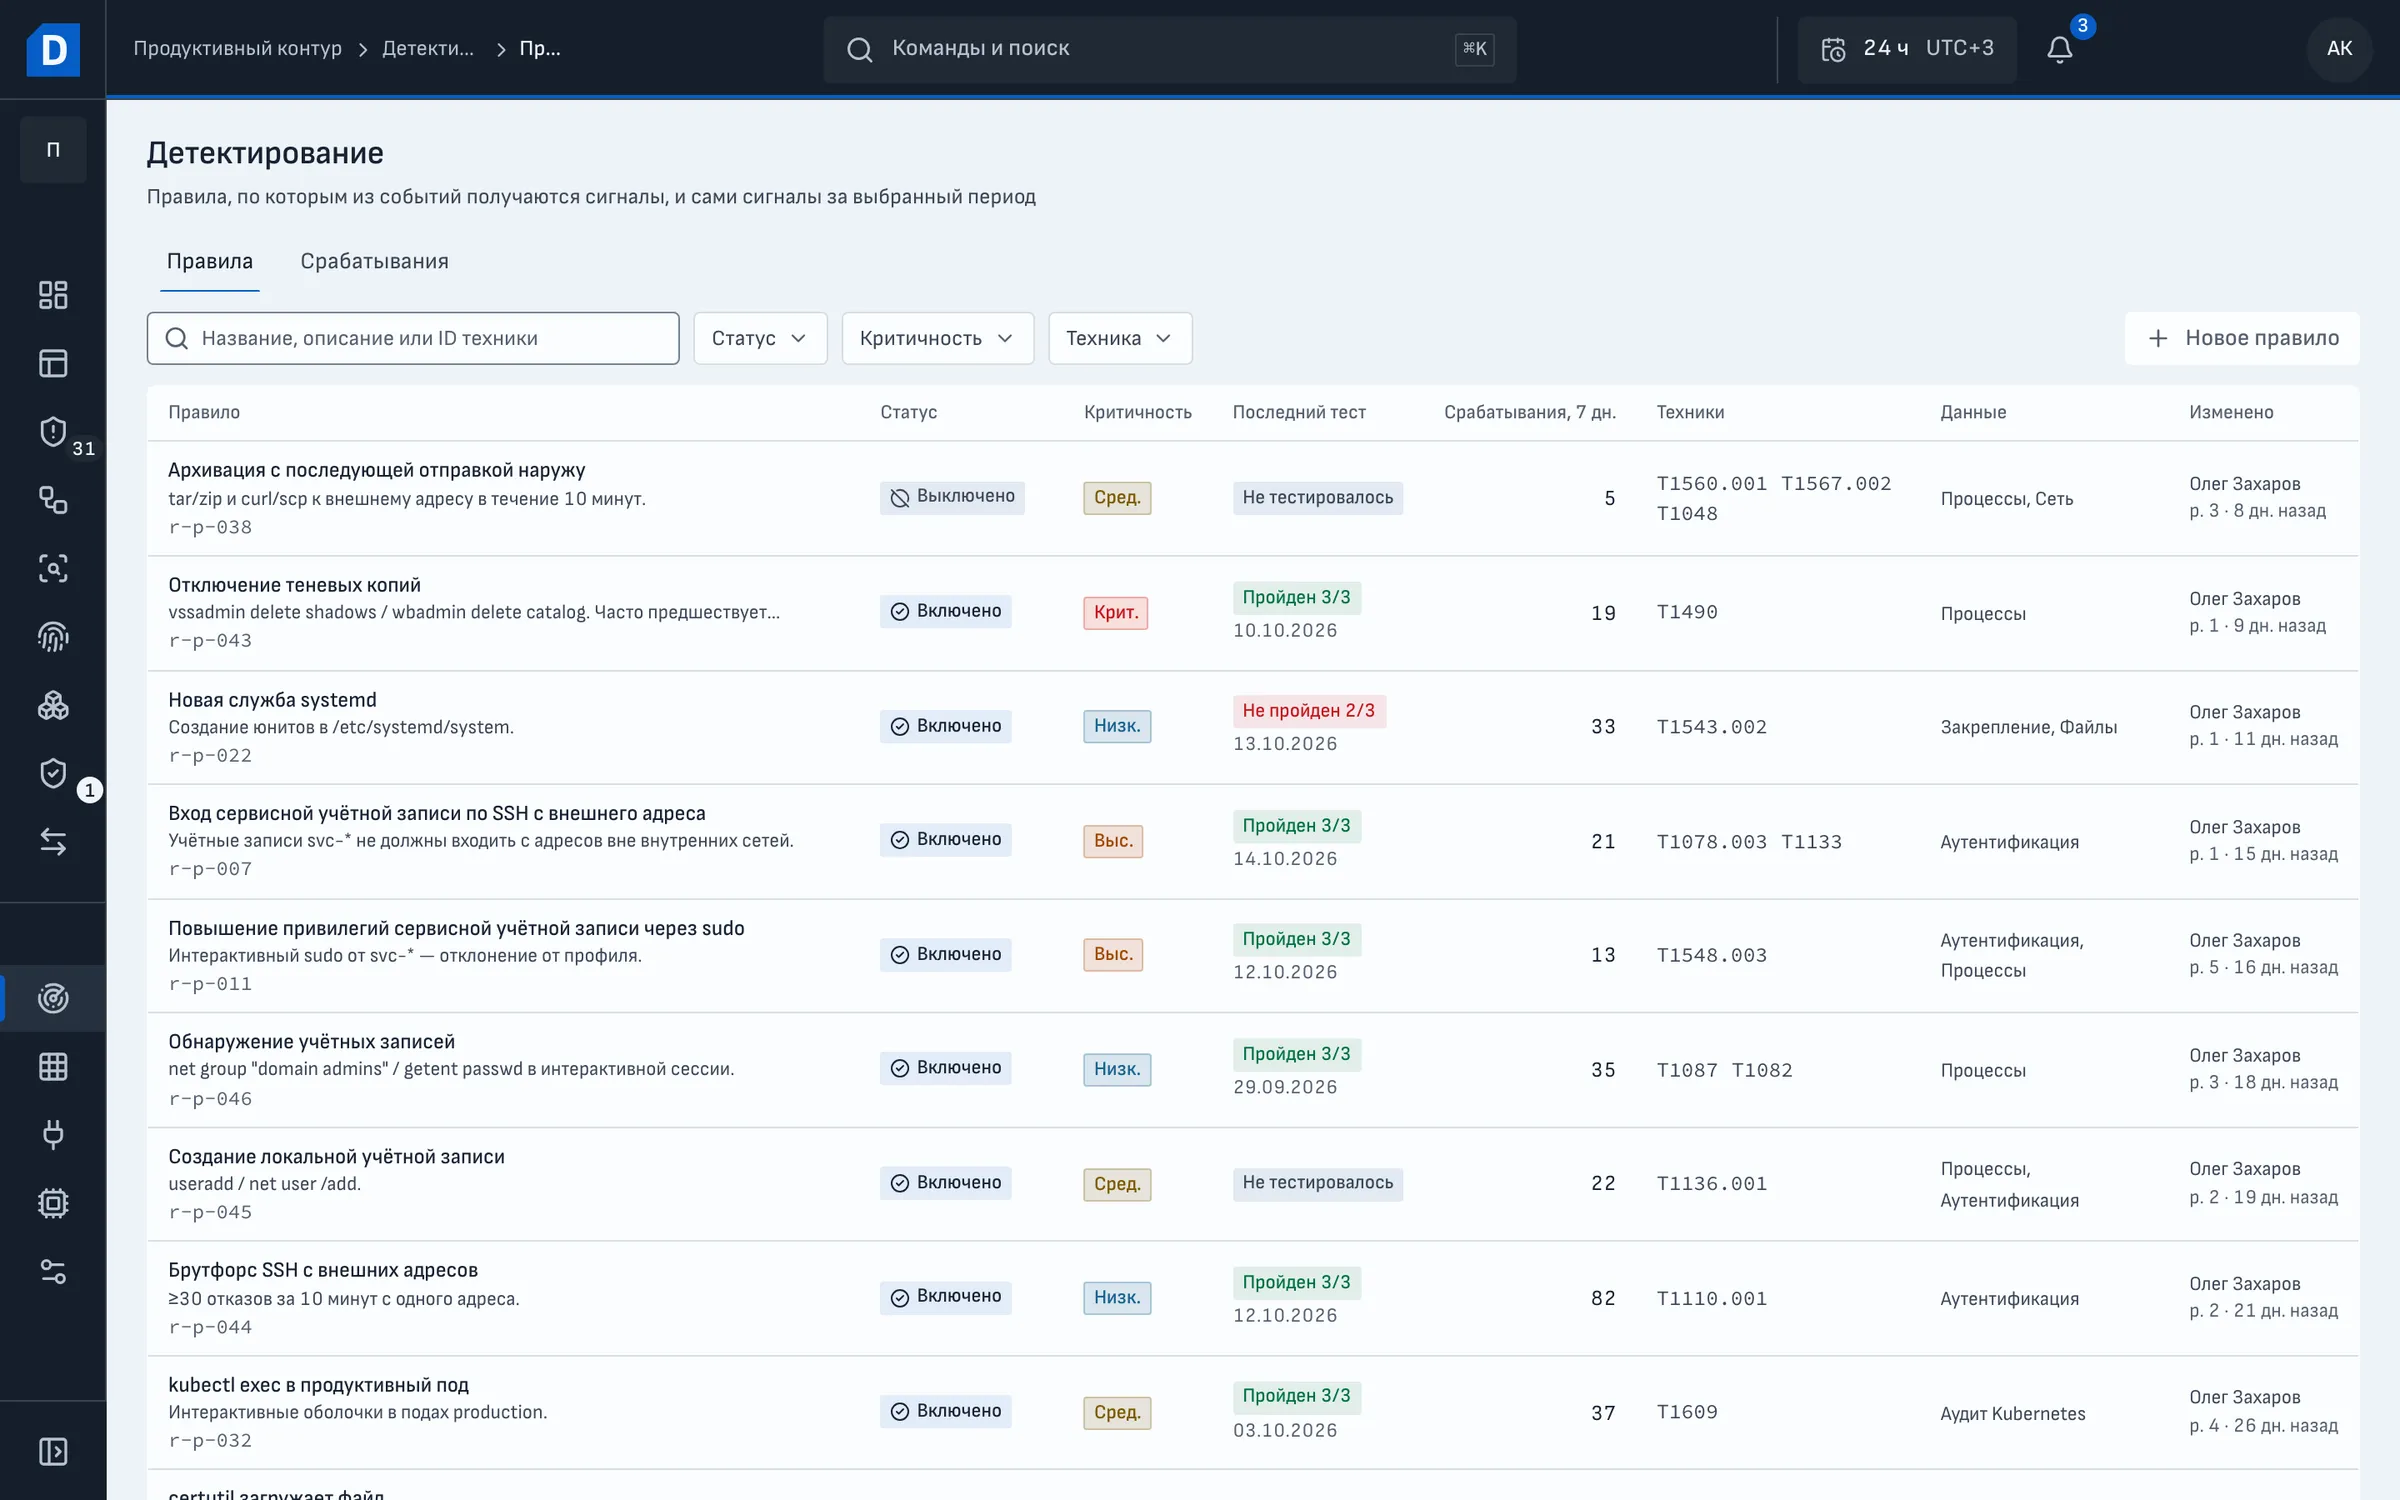
Детектирование: правила со статусом, критичностью, последним тестом, срабатываниями за 7 дней и техниками ATT&CK.

Правила и их проверка

У каждого правила видны статус, критичность, результат последнего теста и срабатывания за семь дней. Экран покрытия MITRE ATT&CK показывает, где есть правило, данные и тест, а где пробел.

Поиск событий: строка запроса RQL, фильтры, гистограмма распределения по времени и таблица из 2599 найденных событий.

Поиск по всем событиям

Запросы на языке RQL идут по событиям всех источников сразу. Фильтры по типу, критичности и источнику, распределение по времени и таблица найденного; запросы сохраняются, результат выгружается.

Реагирование: заявка RR-302 изолировать app-07 от сети с обоснованием, целями, возможным влиянием, способом отмены и кнопками согласования.

Меры только после согласования

Мера по инциденту оформляется заявкой: действие, цели, обоснование, возможное влияние и способ отмены. Заявку согласует второй сотрудник с нужной ролью, автор не может утвердить её сам.

Источники и интеграции

SIEM подключается одним из двух способов: пересылает алерты в Dozor по syslog, CEF, LEEF или JSON, либо серверы отправляют в Dozor копию своих журналов. Для IBM QRadar, Wazuh, Elastic и журналов AWS, Azure и Google Cloud в Dozor есть готовые нормализаторы. Журналы PS Cloud, QazCloud и Yandex Cloud Dozor принимает в JSON и syslog, а агенты работают на виртуальных машинах этих облаков так же, как на ваших серверах. Пересылку из Splunk, ArcSight, MaxPatrol SIEM и KUMA мы настраиваем вместе с вами на пилоте. Оповещения Dozor отправляет в Telegram, Slack и на webhook.

SIEM

  • IBM QRadar
  • Splunk
  • Elastic и Wazuh
  • ArcSight
  • MaxPatrol SIEM
  • Kaspersky KUMA

Облака

  • PS Cloud
  • QazCloud
  • Yandex Cloud
  • AWS
  • Azure
  • Google Cloud

Серверы и сеть

  • auditd
  • Windows
  • nginx и Apache
  • Kubernetes
  • Suricata
  • Zeek

Фиды и форматы

  • MISP
  • STIX/TAXII
  • syslog
  • CEF
  • LEEF
  • JSON

Пилот

Пилот проходит на ваших серверах и данных в Казахстане и странах Центральной Азии. Сроки и условия согласуем на первой встрече под сценарии вашего SOC.

  1. 01

    Встреча

    Демонстрация консоли и сценариев расследования. Разбор ваших источников: агенты, журналы, SIEM и EDR, если они есть. Выбор сценариев атак, важных для вашего SOC.

  2. 02

    Область

    Узлы и источники событий для пилота. Модель: локальная или облачная по вашему ключу. Сотрудники дежурной смены, которые работают с Dozor.

  3. 03

    Установка

    Центр Dozor в вашем контуре: Docker Compose или Helm. Агенты на выбранных узлах, журналы и SIEM, если она есть. Модели и внешние источники выключены, пока вы их не включите.

  4. 04

    Замеры

    Время до первого полезного вывода. Доля выводов, подтверждённых аналитиком. Ложные срабатывания и пропущенные сценарии. Стоимость расследования и нагрузка на узлы.

  5. 05

    Итог

    Отчёт по каждому сценарию: что обнаружено и что пропущено. Решение о внедрении вы принимаете по собственным замерам.

Услуги по кибер­безопасности

Специалисты, которые разрабатывают Dozor, проводят пентесты, расследуют инциденты, строят SOC и процессы ИБ. Работаем по договору в Алматы и по всему Казахстану.

Все услуги

Частые вопросы

Что важно знать до пилота с Dozor.

Задать свой вопрос
Нужна ли SIEM?

Нет. Dozor собирает и хранит события агентов, syslog, CEF, LEEF, журналов облаков и Kubernetes и выявляет в них атаки. Если у вас есть IBM QRadar, Splunk, MaxPatrol SIEM или другая SIEM, подключите её как источник: ИИ расследует её алерты вместе с данными агентов.

Есть ли интерфейс на казахском языке?

Да. Консоль Dozor работает на казахском, русском и английском. Язык выбирает каждый сотрудник в своих настройках.

Получает ли ИИ доступ к серверам?

Прямого доступа у ИИ нет. Он формирует запрос, шлюз сверяет его с каталогом операций и границами инцидента, и агент выполняет его на сервере только на чтение. Shell, SQL и ключи от серверов ИИ не получает.

Можно ли работать без облачного ИИ?

Да. Dozor работает с локальной моделью на вашем сервере, а в изолированном контуре политика запрещает внешние модели.

Какие данные передаются во внешнюю модель?

Dozor передаёт контекст инцидента в пределах вашей политики и маскирует чувствительные поля. Пока вы не подключили внешнюю модель, Dozor ничего не отправляет за пределы контура.

Что будет, если модель недоступна или ошиблась?

Правила, приём событий и оповещения работают без модели: критичный алерт дежурный получает без участия ИИ. При сбое модели Dozor не выдаёт вывод «угроз нет» и не публикует утверждения без основания.

Как Dozor отличает атаку от плановых работ?

ИИ-расследователь проверяет версию «плановые работы» наравне с версией «атака» и ищет факты против каждой. Совпадение адреса или времени Dozor не считает доказанной связью.

Как Dozor находит атаку, для которой нет правила?

Dozor ведёт профиль каждого сервера: команды, HTTP-запросы, соединения и шаблоны журналов. Новое поведение на обученном узле ИИ разбирает до инцидента, в пределах дневного лимита и квоты узла. В активном режиме Dozor открывает инцидент по подтверждённому отклонению, в теневом записывает решение и расход без инцидента.

На какие системы ставится агент?

Агент работает на Linux (amd64 и arm64, пакеты deb и rpm или архив tar), Windows и macOS. Он подключается к центру по mTLS и не открывает входящих портов. Узлы без агента Dozor видит через журналы и подключённые EDR.

Какие журналы собирает агент?

Агент находит журналы служб по файлам, которые служба держит открытыми, журналы веб-серверов и вывод контейнеров Docker и Kubernetes. На Linux он читает journald: записи уровня INFO и выше, при первом запуске до 2000 последних. Ротацию, обрезку и удаление журналов агент записывает отдельными событиями.

Работает ли Dozor без интернета?

Да. Dozor устанавливается из офлайн-пакета и работает с локальной моделью. Внешние подключения выключены, пока вы их не включите.

Кто разрабатывает Dozor?

Команда из Алматы. Платформу, агентов и шлюз мы разрабатываем сами, а пилоты, внедрение и поддержку ведём на казахском, русском и английском.

Проверьте Dozor на своих данных

Опишите вашу инфраструктуру и задачи SOC. Мы ответим, предложим время демонстрации и проведём пилот на ваших серверах.

  1. Демонстрация. Показываем работу консоли и разбираем ваши источники событий.
  2. Пилот. Разворачиваем Dozor в вашем контуре и проверяем на выбранных узлах и сценариях атак.
  3. Итоги. Передаём отчёт с замерами по каждому сценарию. Решение о внедрении вы принимаете по своим данным.

Или напишите нам: info@dozorsecurity.kz

Заявка на пилот

Что вам нужно

Что у вас уже есть (необязательно)
Сколько серверов (необязательно)