01 Тергеу
Жоспар бойынша және бюджет аясындағы тергеу
ЖИ-тергеуші тек оқуға арналған сұраулардан жоспар құрады, телеметрия мен түйіндерден деректер жинайды және ұсыныстары бар қорытынды береді. Әр қадам токен шығыны мен құнымен бірге көрінеді.
Кезекші ауысым консолі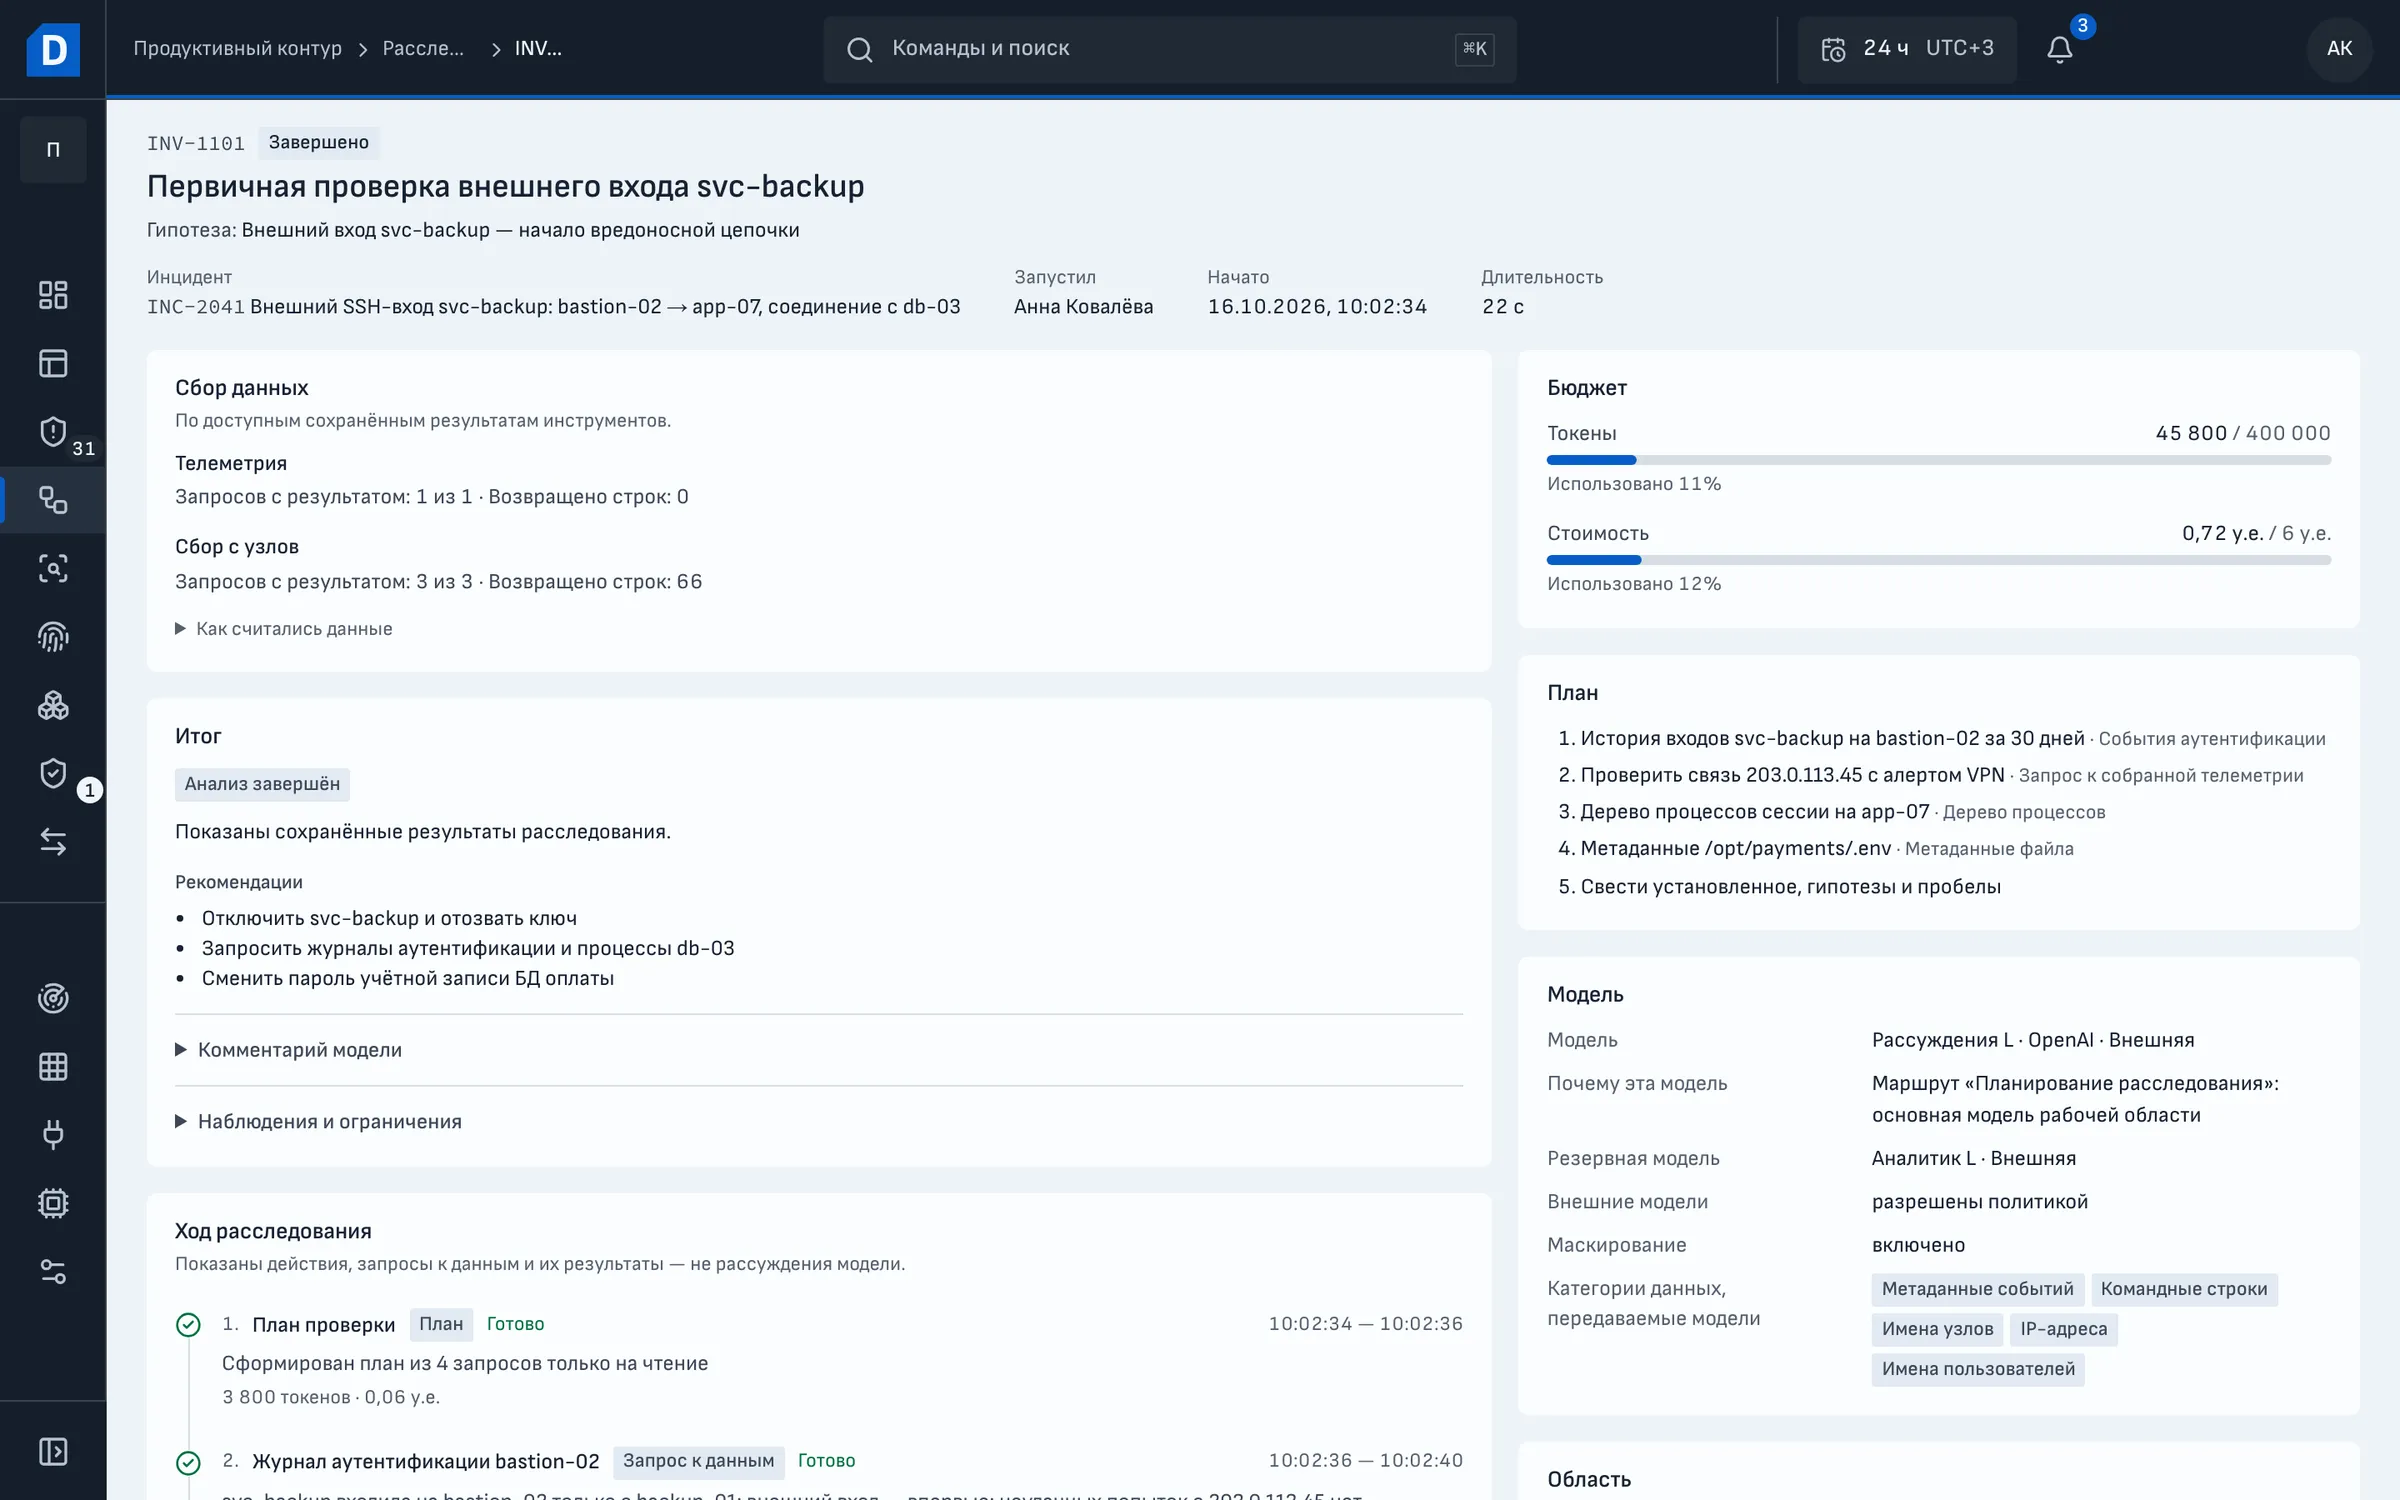
Алерттерді қолмен талдау
Талдаушы алерттерді қолмен талдайды: консольдер арасында ауысып, іздер жоғалғанша серверлерден деректер жинайды.
Linux, Windows және macOS агенті
Dozor агенті серверде процестердің іске қосылуын, файлдарға қатынауды, желілік қосылымдарды және артықшылықтардың көтерілуін тіркейді. Осы жазбалар бойынша талдаушы пайдаланушының кіргеннен кейінгі әрекеттерін қалпына келтіреді.
Агент орталыққа mTLS (TLS 1.3) арқылы қосылады және кіріс порттарын ашпайды. Ядро деңгейіндегі бақылау тек оқу режимінде жұмыс істейді: агент ережелері оқиғаларды тіркейді және процестерді бұғаттамайды. Linux жүйесінде агент eBPF, Windows жүйесінде оқиғалар журналын, macOS жүйесінде Endpoint Security пайдаланады.
Кірулер
SSH кірулері мен сессиялары: кім, қайдан және қай кілтпен.
Журналдар
Қызметтер, веб-серверлер, контейнерлер және journald журналдары. Журналдарды ротациялау, қысқарту және жою.
Процестер және құқықтар
Процестер ағашы, sudo және root құқығына дейін көтерілу, ядро қабылдамаған әрекеттерді қоса.
Файлдар
Құпияларды оқу және cron, systemd, authorized_keys пен PAM-ға жазу.
Ядро
Модульдер мен BPF бағдарламаларын жүктеу, бөгде процестерді жөндеу.
Желі
Процеске байланған кіріс және шығыс қосылымдар.
app-07, Dozor агенті 1.24
тек оқу
- 09:43:12svc-backup bastion-02 арқылы SSH-пен кірді
sshd[4102] auth=publickey key=ED25519инцидентке - 09:44:30Журналдардың жоспарлы ротациясы
logrotate[4139] parent=cronқалыпты - 09:45:02svc-backup root құқығын алды
sudo[4160] uid=1001 euid=0инцидентке - 09:45:40Төлем сервисінің кілттері оқылды
cat[4171] path=/opt/payments/.envинцидентке - 09:46:05Желілік сүзгі модулі жүктелді
modprobe[4176] module=nf_conntrack parent=systemdқалыпты - 09:47:15Дерекқор серверімен қосылым
ssh[4188] dst=db-03:22инцидентке
Dozor 6 оқиға ішінен 4 оқиғаны INC-2041 инцидентімен байланыстырды
Мінез-құлық талдауы
Dozor әр сервер мен жұмыс жүктемесінің профилін оқиғалардың төрт тобы бойынша жүргізеді: процестер, HTTP, қосылымдар және журналдар. Профильден ауытқуды ЖИ инцидентке дейін талдайды, сондықтан кезекші ешбір ереже мен индикатор сипаттамайтын шабуыл туралы біледі.
Профиль бір тәулік бақылаудан және 20 түрлі оқиғадан кейін үйретілген деп саналады, профиль тарихы 7 күн сақталады. Үйретілген түйінде команданың жаңа құрылымын және журналдың жаңа үлгісін Dozor алғаш пайда болғанда талдауға жібереді; HTTP мен қосылымдар үшін екі белгі бойынша ауытқу немесе жиілігі күрт өскен жаңа пішін қажет. Талдау күндік және айлық лимитпен және түйін квотасымен шектеледі, әдепкі бойынша тәулігіне 20 талдау. Жаңа орнату әр топқа бір-бірден төрт саясатты қосады. Модель қосылмаса, профильдер үйрене береді, бірақ Dozor ауытқулардан инцидент ашпайды.
web-04, жұмыс жүктемесі api (gunicorn)
Профиль үйретілген, тарихы 7 күн
Процестер
команда құрылымдары
convert {in} -resize {size} {out}4 812python3 -m api.jobs {task}1 306pg_isready -h db-012 016sh -c "curl -s {url} | sh"алғаш рет
HTTP
маршруттар мен сұрау белгілері
GET /api/v1/files/{id}51 230POST /api/v1/render8 944GET /health20 160
Қосылымдар
бағыттар мен порттар
cache-01:637930 118db-01:543212 402storage-01:90002 207203.0.113.50:80алғаш рет
Журналдар
хабарлама үлгілері
Rendered {n} pages in {ms} ms8 940Cache miss for {key}3 311Booting worker with pid {pid}96/bin/sh: {n}: wget: not foundалғаш рет
ЖИ талдауы
40 секундта 3 ауытқу
- Журналдарgunicorn шығысындағы жаңа үлгі
- Процестерgunicorn ағашындағы жаңа команда
- ҚосылымдарҚосылымдардың жаңа бағыты
Расталды. api қызметі қабықшаны іске қосып, сыртқы мекенжайдан скрипт жүктейді.
Түйінге тәулігіне 20 талдаудан 3
INC-2107Жоғары, ЖИ-тергеуге берілдіШешім мен шығын жазылды, инцидент ашылмады
api жұмыс жүктемесінің профилі: Dozor 40 секунд ішінде көрінген үш жаңа мінез-құлықты бір эпизодқа жинап, талдауға жіберді.